Résumé. Le 21 septembre 2026, le National Institute of Standards and Technology (NIST) a publié l'ébauche publique initiale de la Special Publication (SP) 800-82, révision 4, son guide de sécurité des technologies opérationnelles (TO). Cet article compare l'ébauche à la version originale de 2011 et à ses trois révisions. Il rattache ensuite chaque grand thème aux normes et aux méthodes que les praticiens utilisent déjà : ISA/CEI 62443, le Cadre de cybersécurité (CSF) 2.0 du NIST, CEI 61511, ISA-TR84.00.09, NERC CIP, SP 800-53 et l'ingénierie éclairée par la cybersécurité (Cyber-Informed Engineering) de l'Idaho National Laboratory. Pour chaque thème, nous proposons des conseils techniques de mise en œuvre sur le terrain, puis nous opposons le point de vue d'un praticien sceptique à celui d'un organisme de normalisation. L'ébauche progresse réellement dans trois domaines : la défense axée sur les conséquences, la séparation des réseaux de gestion et des réseaux d'exploitation, et la séparation des identifiants. Elle reste mince sur les systèmes instrumentés de sécurité, sur le zéro confiance sous le niveau 3 du modèle de Purdue et sur des orientations en chaîne d'approvisionnement qu'un propriétaire d'actifs peut réellement appliquer. Nous soutenons aussi que le modèle de Purdue décrit un empilement en couches idéalisé, auquel peu d'installations réelles ressemblent. Enfin, nous nous demandons si l'ébauche réduit le risque ou si elle se contente surtout de le décrire, et nous expliquons comment l'analyse des répercussions sur les activités (BIA), l'analyse des joyaux de la couronne (CJA) de MITRE et la Threat Assessment and Remediation Analysis (TARA) la feraient pencher vers la réduction. Nous concluons que le guide fixe une direction, mais que la résilience d'un site dépend de l'exécution sur place, intégrée aux opérations quotidiennes. La période de commentaires sur l'ébauche se termine le 30 novembre 2026.
La rév. 4 représente la plus importante restructuration du guide depuis sa publication originale en 2011, et les organismes de réglementation, les assureurs et les auditeurs la citeront pour le reste de la décennie. Nous l'avons lue à la lumière des trois révisions précédentes et des normes et méthodes qui l'entourent, puis nous avons noté ce que nous dirions concrètement à un propriétaire d'actifs de faire sur le terrain.
Pour chaque thème, nous résumons l'ébauche, nous énumérons les normes et méthodes connexes, nous donnons nos conseils techniques et nous terminons par deux points de vue : celui du praticien sceptique et celui de l'organisme de normalisation.
Comment la rév. 4 transforme la structure du guide
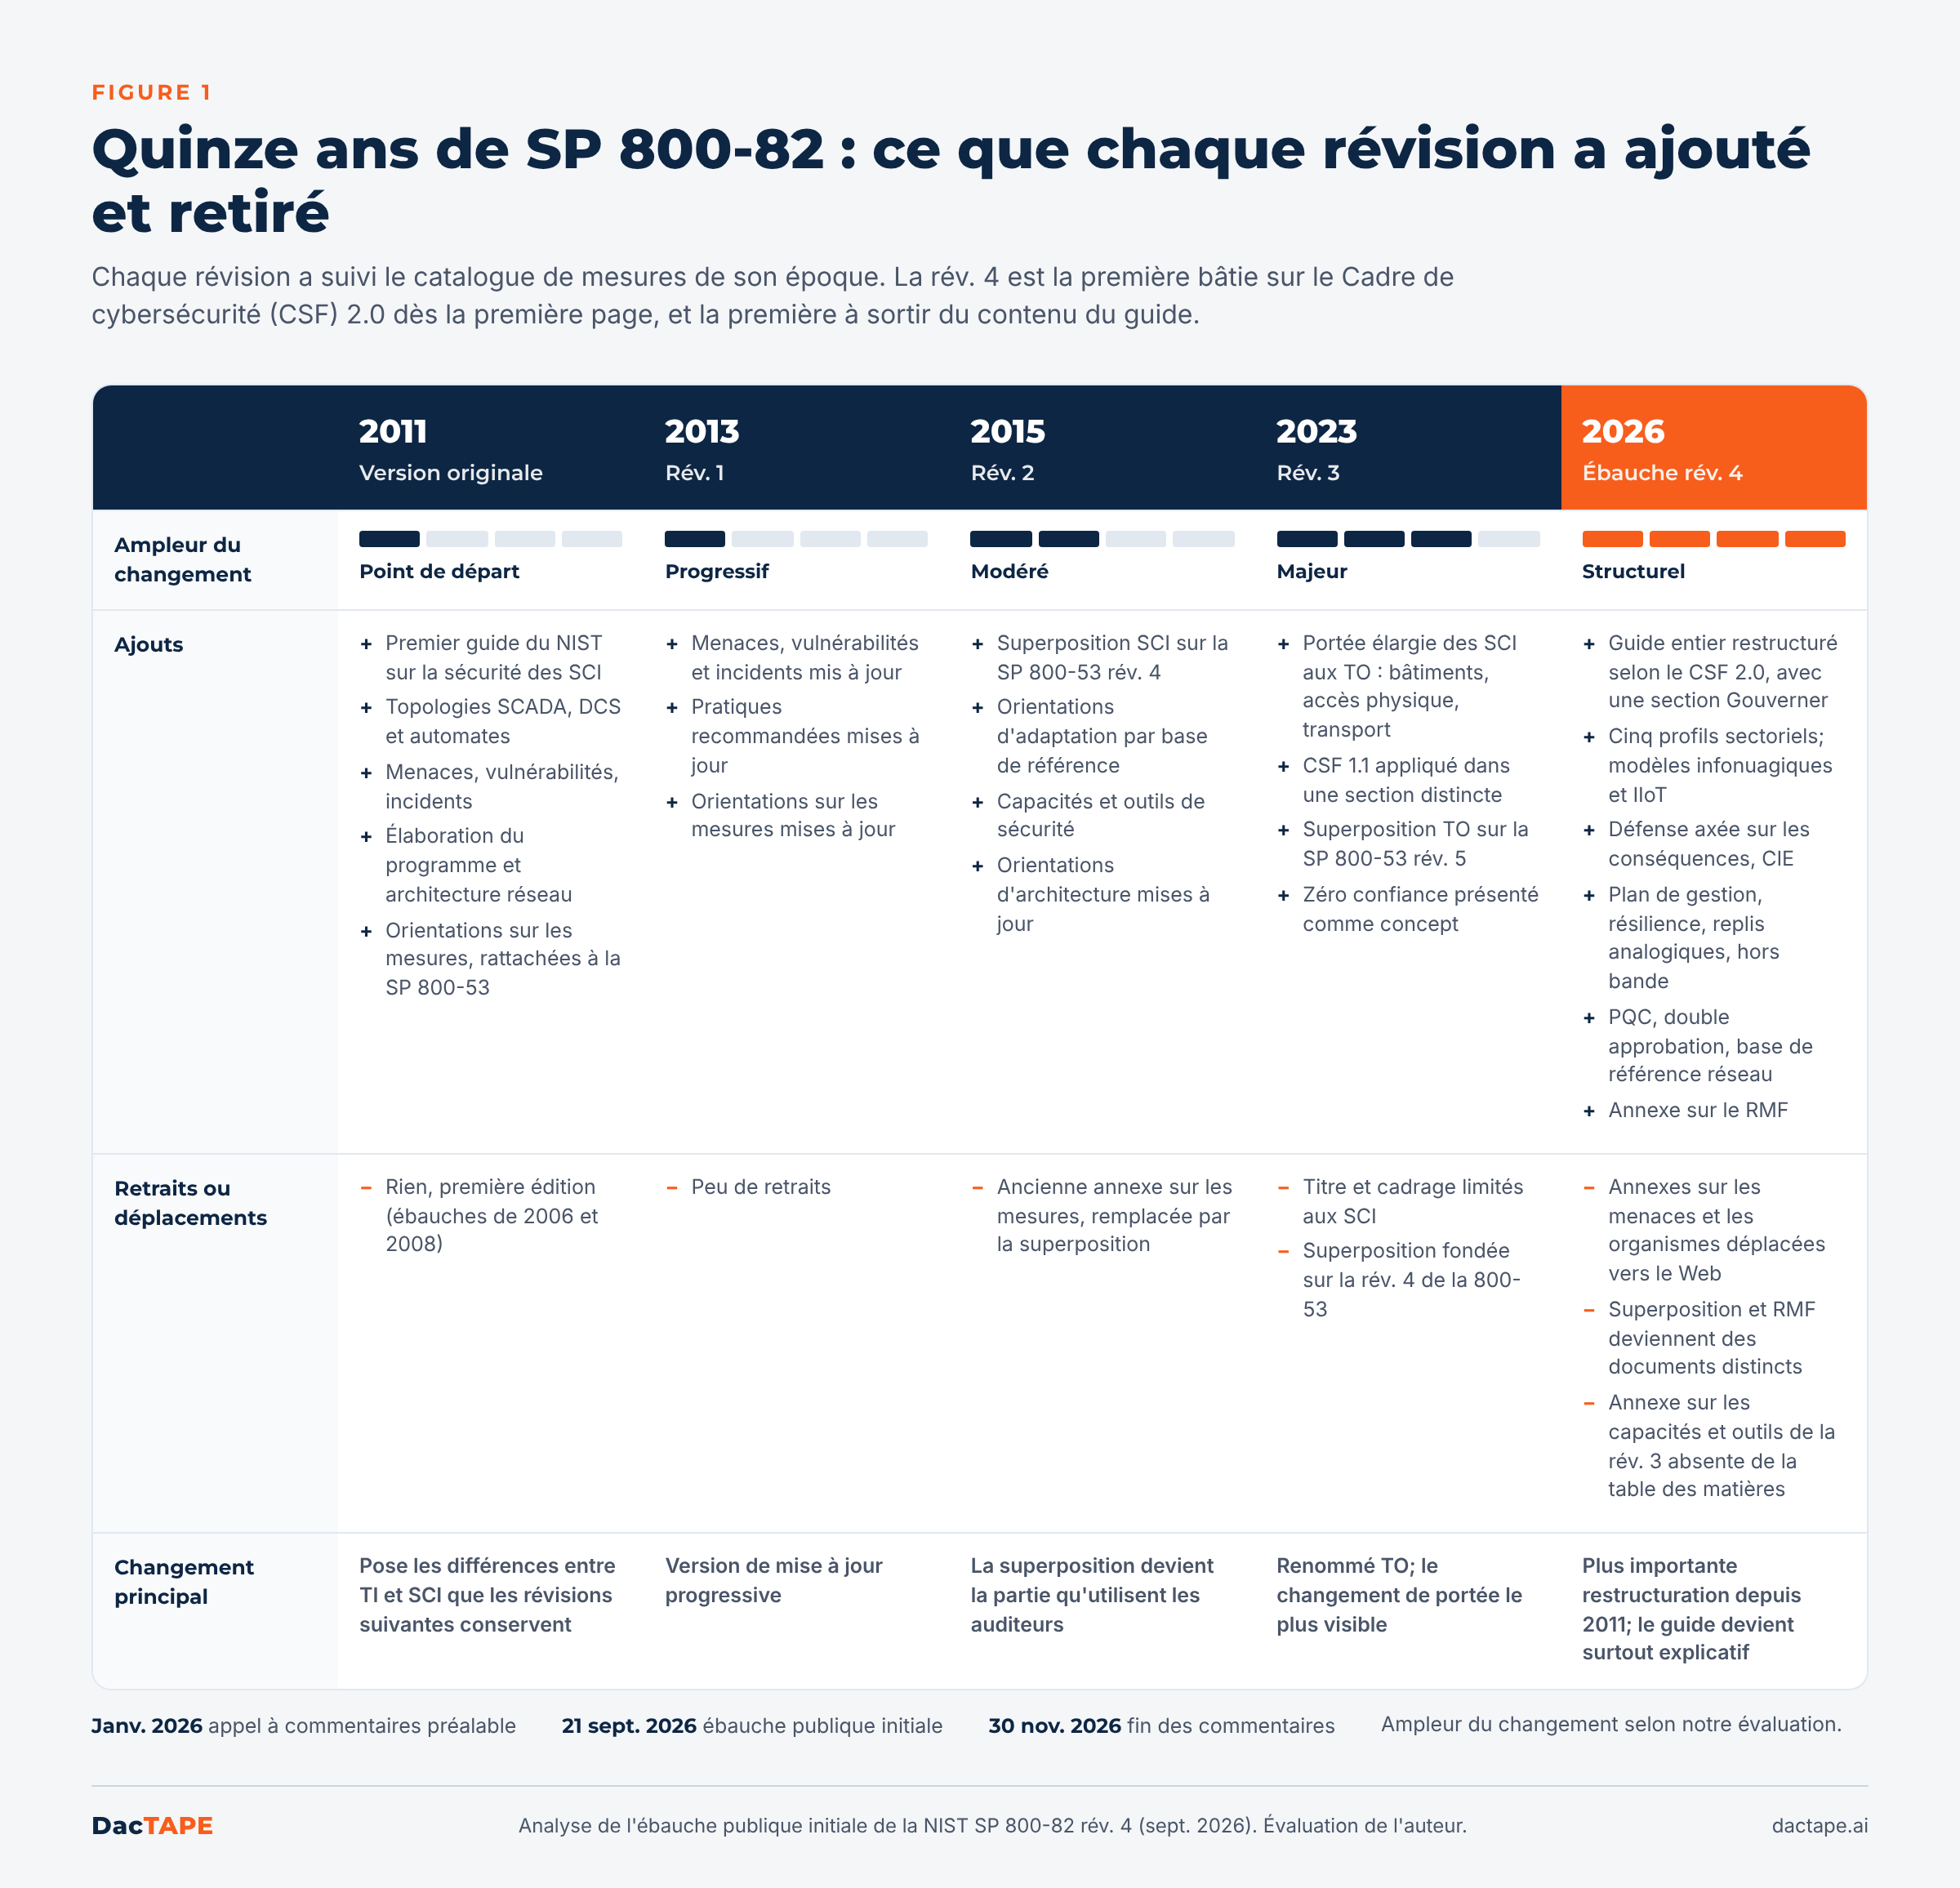
La rév. 4 réorganise l'ensemble du document autour du CSF 2.0. La section 3 met en œuvre la fonction Gouverner, la section 4 couvre les fonctions Identifier, Protéger, Détecter, Répondre et Rétablir, et la section 5 porte sur l'architecture. De nouveaux profils sectoriels couvrent les systèmes d'automatisation et de contrôle des bâtiments (BACS), l'agroalimentaire, le transport ferroviaire de marchandises, les navires et les réseaux d'eau potable et d'eaux usées. Une nouvelle section sur la convergence entre l'Internet industriel des objets (IIoT) et l'infonuagique décrit trois modèles d'intégration. Dans la version définitive, les annexes sur les menaces et sur les organismes deviendront des ressources Web, tandis que la superposition TO de la SP 800-53 et l'annexe sur le Risk Management Framework (RMF) deviendront des documents distincts.
1. Gouvernance et structure du CSF 2.0
Dans l'ébauche. Le risque TO relève de la gestion des risques d'entreprise (ERM), conformément au NIST IR 8286r1. La haute direction porte la responsabilité ultime. Les organisations tiennent un registre des risques et documentent chaque réponse au risque.
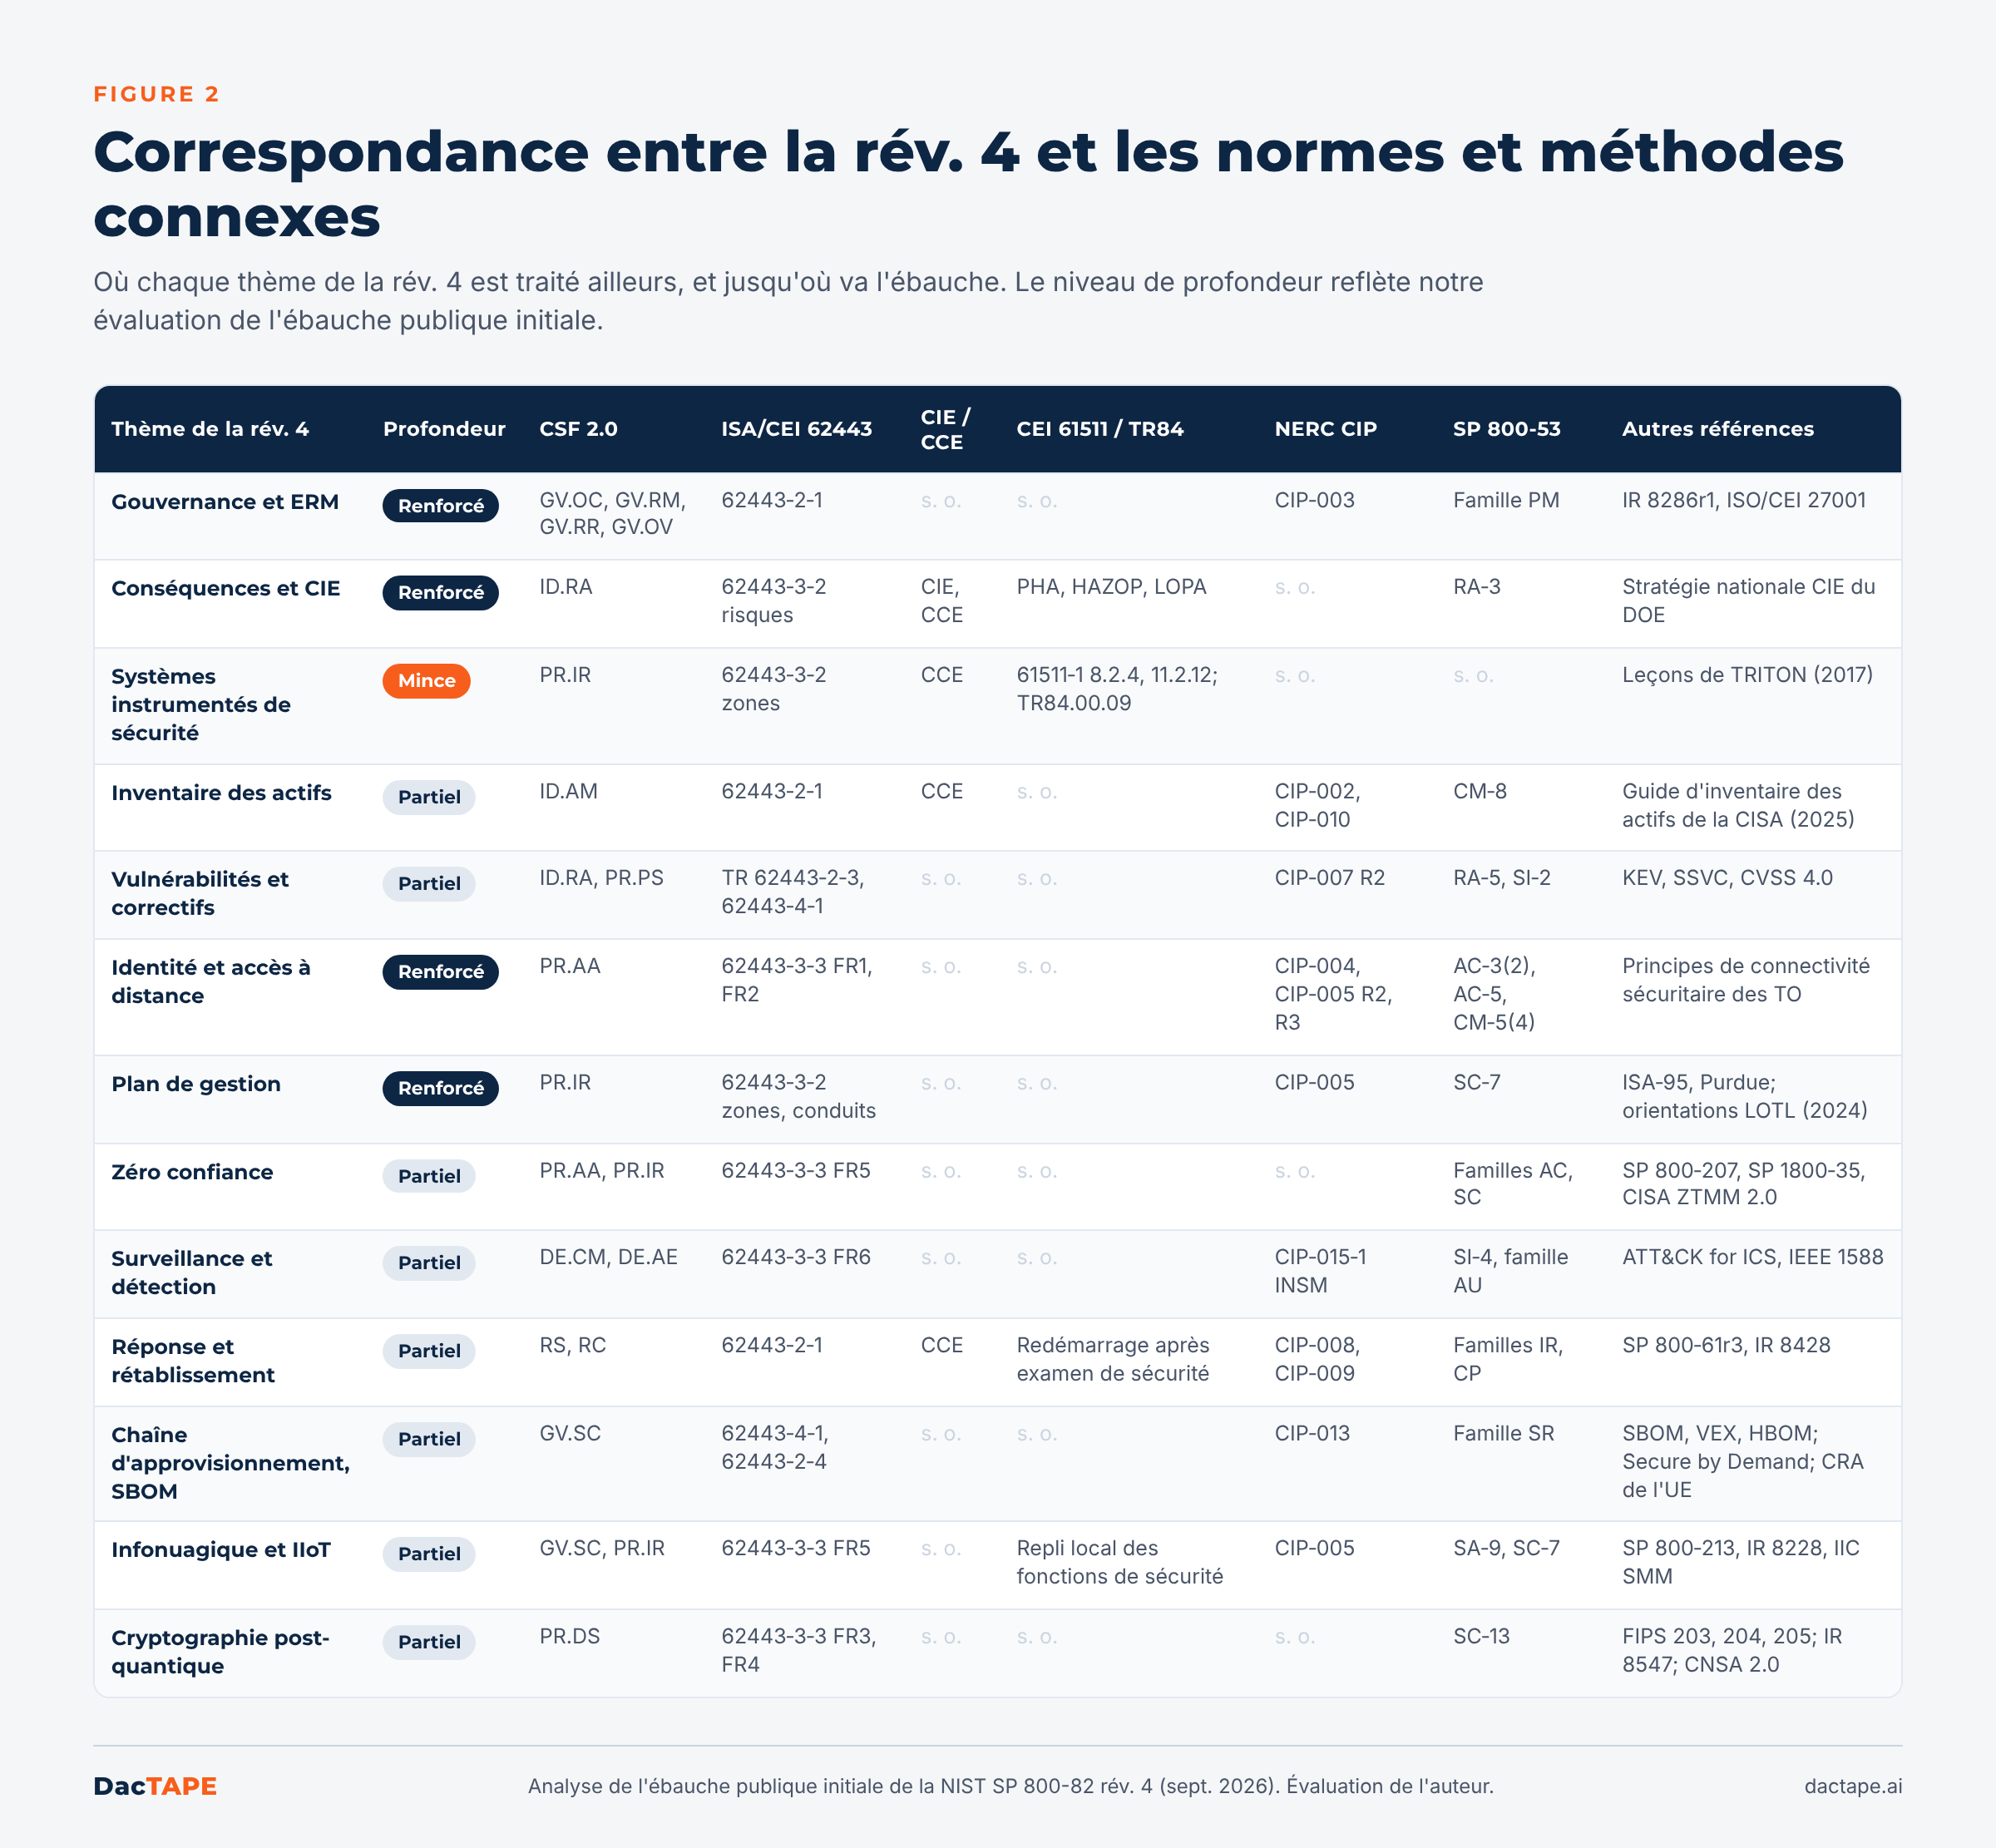
Normes connexes. La fonction Gouverner du CSF 2.0 (GV.OC, GV.RM, GV.RR, GV.SC, GV.OV); ISA/CEI 62443-2-1:2024 pour le programme de sécurité du propriétaire d'actifs; ISO/CEI 27001 pour la structure du système de management; NERC CIP-003 pour les obligations de programme et de politique dans le réseau électrique de transport.
Conseils techniques. Utilisez la CEI 62443-2-1 comme ossature du programme TO et le CSF 2.0 comme langage de reddition de comptes au conseil d'administration. Tenez une seule table de correspondance des mesures qui rattache chaque pratique du site aux deux référentiels, afin que l'usine ne remplisse pas deux questionnaires pour les mêmes preuves. Inscrivez les risques TO au registre de l'entreprise avec un responsable opérationnel nommé, généralement le directeur du site ou des opérations, et pas seulement la fonction sécurité.
L'avis tranché du praticien. Le CSF donne un vocabulaire au conseil d'administration. Il ne dit pas à l'instrumentiste quoi faire mardi matin. Restructurer le guide autour des propres cadres du NIST ne revient pas à approfondir le contenu en ingénierie TO.
Le point de vue de l'organisme de normalisation. Les conseils d'administration, les assureurs et les organismes de réglementation parlent déjà le langage du CSF. Placer la TO dans la fonction Gouverner, c'est ce qui permet au programme d'obtenir un budget et une place dans la gestion des risques d'entreprise. C'est une condition préalable à tout le reste du guide.
2. Défense axée sur les conséquences et ingénierie éclairée par la cybersécurité
Dans l'ébauche. La section 2.3 redéfinit la défense en profondeur comme un ensemble de barrières indépendantes qui couvrent les personnes, les processus, la technologie et le système physique. Les mesures de cybersécurité sont évaluées au même titre que les contre-mesures d'ingénierie, comme les soupapes de décharge, les verrouillages câblés et les procédures manuelles. L'ébauche cite l'ingénierie éclairée par la cybersécurité (CIE) de l'Idaho National Laboratory (INL).
Normes connexes. La CIE de l'INL et la Consequence-driven Cyber-informed Engineering (CCE); la stratégie nationale de CIE du département de l'Énergie des États-Unis; l'analyse des risques de procédé (PHA), l'étude HAZOP et l'analyse des couches de protection (LOPA) selon la CEI 61511; ISA-TR84.00.09 pour la cybersécurité dans le cycle de vie de la sécurité fonctionnelle.
Conseils techniques. Intégrez les scénarios cyber au cycle existant de revalidation PHA et LOPA plutôt que de mener une évaluation parallèle des risques cyber que les opérations ne liront jamais. Pour chaque scénario à conséquences graves, repérez les protections qu'on ne peut pas modifier par le réseau, comme les déclencheurs mécaniques de survitesse, les dispositifs de décharge et les autorisations câblées. Inscrivez-les au registre des risques comme barrières, avec un responsable et une fréquence d'essai. Lorsqu'une barrière est numérique, demandez-vous ce qui peut y écrire et d'où.
L'avis tranché du praticien. C'est la section la plus utile de l'ébauche. Elle demande aussi aux équipes de sécurité d'assister aux réunions PHA et d'apprendre le procédé, et c'est là que la plupart des programmes échouent.
Le point de vue de l'organisme de normalisation. L'ébauche renvoie à la CIE au lieu de la reproduire, ce qui garde le guide dans son champ d'application. Les réviseurs devraient demander un exemple complet qui suit un scénario de la conséquence jusqu'à la barrière et à la mesure.
3. Systèmes instrumentés de sécurité
Dans l'ébauche. La section 2.4.5 décrit le système instrumenté de sécurité (SIS), les fonctions instrumentées de sécurité (SIF) et les systèmes intégrés de commande et de sécurité (ICSS). Elle renvoie à la CEI 61511 et encourage une évaluation fondée sur le risque. Le texte est pratiquement inchangé depuis la rév. 3.
Normes connexes. La CEI 61511-1 exige une évaluation des risques de sûreté informatique du SIS (article 8.2.4) et une conception résiliente face aux risques relevés (article 11.2.12). L'ISA-TR84.00.09 fournit la méthode. La CEI 62443-3-2 apporte le modèle de zones et de conduits qui permet de placer le SIS dans sa propre zone. L'incident TRITON de 2017 demeure le cas de référence.
Conseils techniques. Placez le SIS dans sa propre zone, avec un conduit dédié vers le système de commande de procédé de base (BPCS) qui ne transporte que des données en lecture seule lorsque l'architecture du fournisseur le permet. Réservez le poste d'ingénierie du SIS à cet usage, contrôlez-en l'accès physique et débranchez-le lorsqu'il ne sert pas. Surveillez et déclenchez une alarme sur la position du commutateur à clé, le mode programmation, le chargement de logique et la modification du micrologiciel. Pour toute conception ICSS, exigez du fournisseur une confirmation écrite de l'indépendance entre les fonctions de commande et de sécurité.
L'avis tranché du praticien. C'est la partie la plus faible de l'ébauche au regard de la menace. Le seul renvoi à l'ISA-TR84.00.09 se trouve dans une annexe appelée à quitter le document.
Le point de vue de l'organisme de normalisation. Le NIST évite de reproduire les travaux de la CEI 61511 et de l'ISA. Une courte sous-section sur l'évaluation des risques de sûreté informatique du SIS et sur l'accès d'ingénierie aux unités de traitement logique resterait dans le champ d'application et devrait être demandée.
4. Inventaire des actifs et criticité
Dans l'ébauche. La section 4.1.1 traite de l'établissement d'un inventaire et de l'attribution de la criticité et de la fonction. D'après les analyses secondaires, l'ébauche privilégie la découverte passive pour les appareils anciens ou sensibles.
Normes connexes. CSF 2.0 ID.AM; CEI 62443-2-1; le guide publié par la CISA en août 2025, Foundations for OT Cybersecurity: Asset Inventory Guidance for Owners and Operators; la catégorisation NERC CIP-002 et la configuration de référence CIP-010.
Conseils techniques. Commencez en mode passif. Ajoutez ensuite des requêtes en lecture seule, appuyées par le fournisseur, au moyen des protocoles natifs, ainsi que l'interrogation SNMP en lecture seule lorsque l'appareil la prend en charge, car les versions de micrologiciel, les numéros de série des modules et les options installées circulent rarement sur le réseau sans qu'on les demande. N'envoyez jamais de codes de fonction d'écriture pendant la découverte. Rapprochez ce que montre le réseau des plans d'ingénierie, des listes d'entrées-sorties et du système de gestion de l'entretien, et consignez la fonction de chaque actif dans le procédé, car la criticité découle de la fonction, et non de l'adresse IP.
L'avis tranché du praticien. Un inventaire qui ignore ce que fait un actif dans le procédé n'est qu'un tableur. Se limiter au mode passif avait du sens en 2015. En 2026, l'interrogation active et sûre au moyen des protocoles qu'utilise déjà le fournisseur est éprouvée, et c'est souvent la seule façon d'obtenir les attributs nécessaires à une correspondance de vulnérabilités.
Le point de vue de l'organisme de normalisation. Une formulation prudente protège le guide contre le lecteur qui lancerait un balayeur TI contre un automate. La solution consiste à préciser les conditions dans lesquelles les méthodes actives en lecture seule sont acceptables.
5. Gestion des vulnérabilités et des correctifs
Dans l'ébauche. La section 4.2.3.1.3 porte sur la gestion des correctifs logiciels et des micrologiciels. Les analyses secondaires indiquent que le catalogue Known Exploited Vulnerabilities (KEV) de la CISA est recommandé comme meilleure base de priorisation que les seuls scores.
Normes connexes. Le catalogue KEV de la CISA; la Stakeholder-Specific Vulnerability Categorization (SSVC); CVSS 4.0; la CEI TR 62443-2-3 pour la gestion des correctifs dans les systèmes d'automatisation et de commande industriels; la CEI 62443-4-1 pour le développement sécuritaire chez les fournisseurs; NERC CIP-007 R2, qui exige d'évaluer les correctifs applicables au moins tous les 35 jours.
Conseils techniques. Faites le tri à partir de trois questions : un attaquant peut-il atteindre l'interface vulnérable, quelle serait la conséquence pour le procédé si elle était exploitée, et l'exploitation est-elle connue ou facile? Beaucoup d'expositions TO ne reçoivent jamais d'identifiant Common Vulnerabilities and Exposures (CVE), par exemple les écritures non authentifiées en Modbus ou les chargements de logique non authentifiés. Suivez donc les fonctions non sécuritaires dès la conception comme des constats à part entière. Privilégiez dès maintenant l'atténuation par la restriction des conduits et prévoyez le correctif lors du prochain arrêt planifié, avec une procédure de retour en arrière documentée.
L'avis tranché du praticien. Le catalogue KEV penche du côté des TI. Compter les CVE d'automates qu'on ne peut atteindre que depuis un seul poste d'ingénierie fait perdre du temps à l'équipe.
Le point de vue de l'organisme de normalisation. Le KEV est un filtre public, défendable et fondé sur des preuves, que les petits exploitants peuvent utiliser sans fournisseur. Il faut y ajouter une couche de conséquences et d'exposition, que le guide peut décrire sans recommander de produit.
6. Identité, accès à distance et double approbation
Dans l'ébauche. La section 4.2.1 ajoute la séparation des tâches et la double approbation, les comptes système et de service, la convergence des identités TI et TO, la gestion des accès privilégiés et les mesures d'accès à distance. Elle maintient séparés les identifiants TI et TO.
Normes connexes. Les exigences fondamentales FR1 (contrôle d'identification et d'authentification) et FR2 (contrôle d'utilisation) de la CEI 62443-3-3; les mesures AC-5, AC-3(2) et CM-5(4) de la SP 800-53 pour la séparation des tâches et la double autorisation; NERC CIP-005 R2 pour l'accès interactif à distance par un système intermédiaire avec authentification multifacteur (MFA), et R3 pour l'accès à distance des fournisseurs.
Conseils techniques. Gérez l'identité TO dans son propre annuaire, sans relation d'approbation avec le domaine de l'entreprise, ou avec une approbation unidirectionnelle examinée par une personne qui comprend les chemins d'attaque. Faites passer chaque session de fournisseur par un hôte de rebond situé dans la zone démilitarisée (DMZ) TO, avec enregistrement des sessions, durée limitée et approbation de l'opérateur de quart. Exigez deux personnes pour tout chargement de logique dans un SIS ou dans un automate BPCS à conséquences graves. Inventoriez les comptes de service intégrés aux serveurs d'historique, aux serveurs OPC et aux outils de sauvegarde, et changez-en régulièrement les mots de passe.
L'avis tranché du praticien. La séparation des identifiants et la double approbation sont les changements concrets les plus utiles de l'ébauche. Un environnement TO joint au domaine de l'entreprise et qui accepte ses identifiants reste l'un des constats les plus fréquents sur le terrain.
Le point de vue de l'organisme de normalisation. Ces éléments correspondent clairement à des mesures que les auditeurs vérifient déjà, et c'est pourquoi ils peuvent être formulés comme des recommandations fermes.
7. Architecture du plan de gestion
Dans l'ébauche. La section 5.2.1 sépare l'architecture du réseau de gestion de celle du réseau d'exploitation, avec des tableaux sur les fonctions de gestion des systèmes, des exemples de mesures et des modèles d'architecture. La section 5.4.4 introduit la gestion hors bande (OOB).
Normes connexes. Les zones et conduits de la CEI 62443-3-2; l'ISA-95 et le modèle de référence de Purdue; les orientations publiées en 2024 par la CISA, la NSA et leurs partenaires sur les techniques d'exploitation des outils légitimes (living off the land); les périmètres de sécurité électronique de NERC CIP-005.
Conseils techniques. Créez une zone de gestion pour les serveurs de correctifs, la sauvegarde, les services d'annuaire, les hôtes de rebond et la gestion du réseau. N'autorisez les protocoles de gestion comme RDP, WinRM, SMB et SSH vers les zones d'exploitation qu'à partir de cette zone. Déclenchez une alerte sur tout trafic de gestion provenant d'ailleurs. Traitez les chemins hors bande comme des conduits ayant leur propre identité, leur propre journalisation et un état désactivé par défaut, et ne les construisez pas sur des modems cellulaires non gérés.
L'avis tranché du praticien. C'est juste et cela se faisait attendre, car les campagnes récentes détournent bien plus souvent les outils de gestion légitimes qu'elles n'exploitent les automates. Le risque, c'est qu'un site se contente d'ajouter un VLAN de plus, avec le même compte d'administrateur de domaine dans chaque zone.
Le point de vue de l'organisme de normalisation. L'ébauche elle-même prévient, à la section 2.4.6, que les connexions cellulaires et celles des fournisseurs contournent les mesures de sécurité. Les réviseurs devraient demander au NIST d'énoncer la même exigence pour les chemins hors bande, afin que les deux sections concordent.
8. Le zéro confiance selon les niveaux du modèle de Purdue
Dans l'ébauche. La section 5.3 applique les principes du zéro confiance. Selon les analyses secondaires, l'ébauche recommande de commencer par les niveaux 3 à 5 du modèle de Purdue et la DMZ TO, car de nombreux automates et interfaces humain-machine (IHM) ne peuvent pas prendre en charge cette technologie.
Normes connexes. Les publications NIST SP 800-207 et SP 1800-35; le Zero Trust Maturity Model 2.0 de la CISA; les zones et conduits de la CEI 62443-3-2; les extensions de sécurité des protocoles, comme CIP Security pour EtherNet/IP et les modes Sign et SignAndEncrypt d'OPC UA.
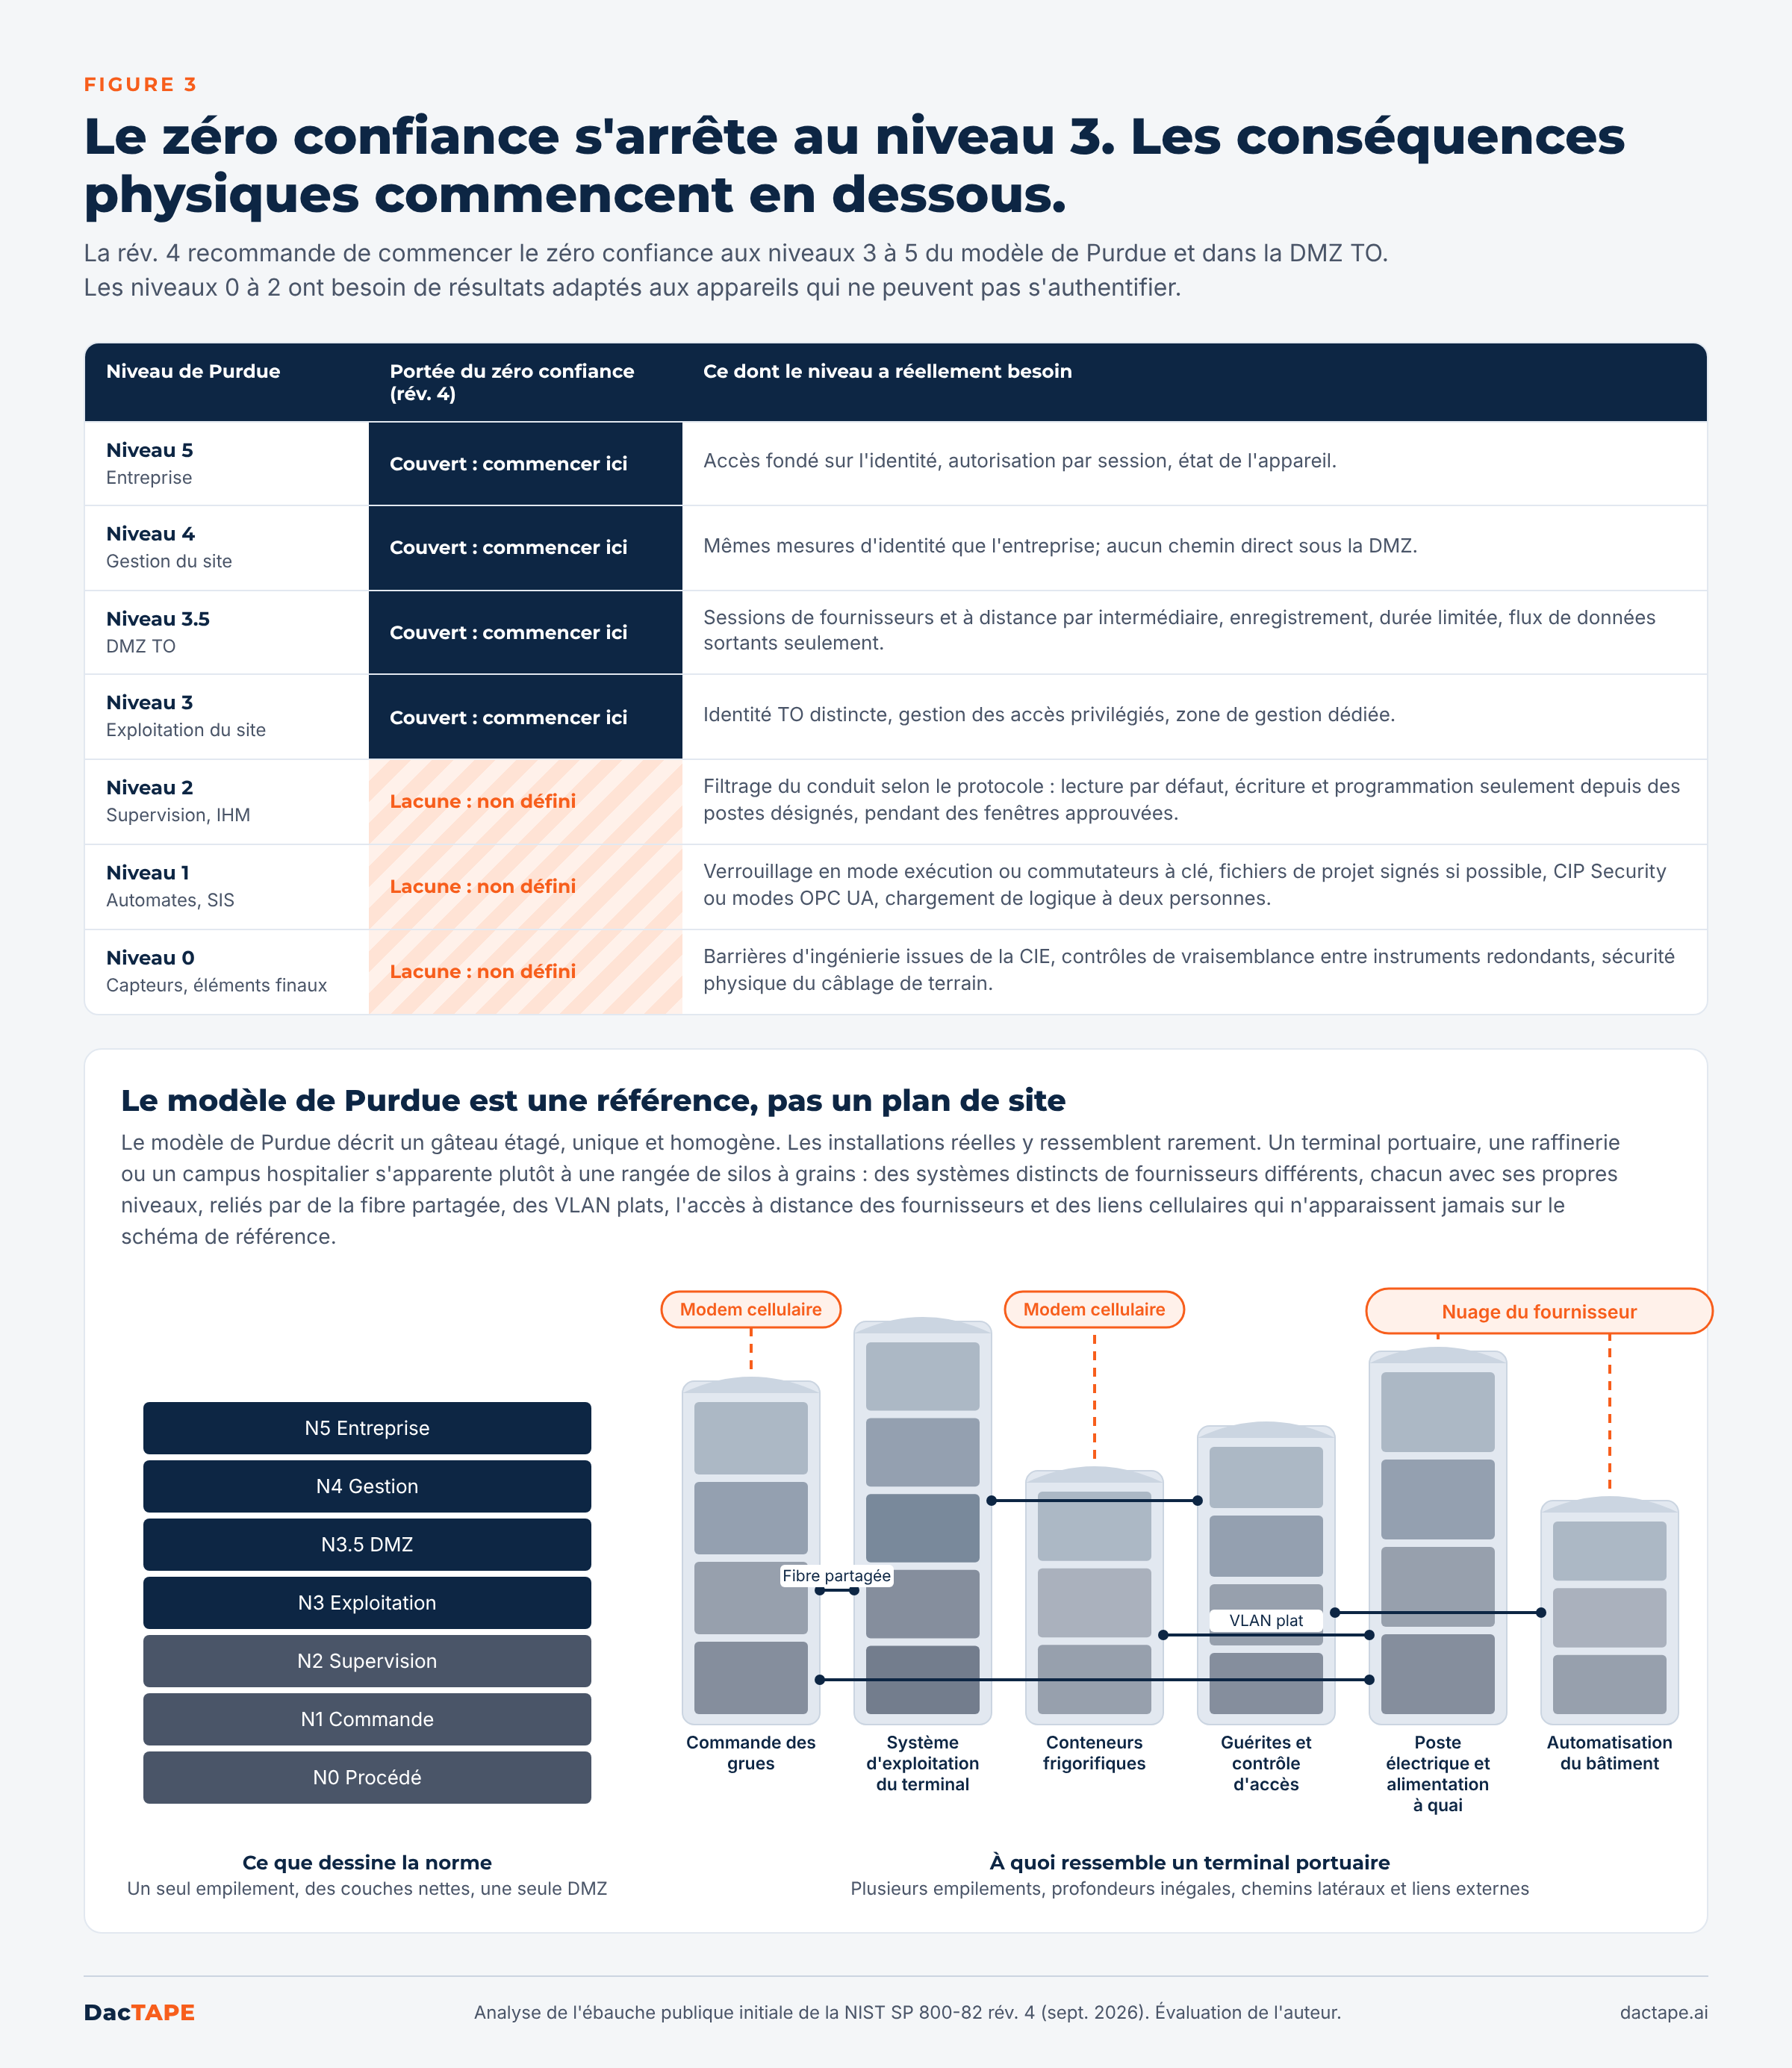
Le modèle de Purdue mérite sa propre mise en garde. Il décrit un empilement unique, homogène et en couches. La plupart des installations réelles ressemblent plutôt à une rangée de silos à grains dans un port : la commande des grues, le système d'exploitation du terminal, la surveillance des conteneurs frigorifiques, le contrôle d'accès aux guérites, l'alimentation à quai et l'automatisation des bâtiments, chacun provenant d'un fournisseur différent et ayant ses propres niveaux, reliés latéralement par de la fibre partagée, des VLAN plats, l'accès à distance des fournisseurs et des modems cellulaires.
Conseils techniques. Aux niveaux 3 à 5, appliquez un accès fondé sur l'identité et une autorisation par session. Aux niveaux 1 et 2, où les appareils ne peuvent pas s'authentifier, appliquez sur le conduit un filtrage qui comprend le protocole : il autorise les fonctions de lecture et bloque les fonctions d'écriture, de programmation et de micrologiciel, sauf à partir du poste d'ingénierie désigné pendant une fenêtre de travail approuvée. Utilisez le verrouillage en mode exécution ou les commutateurs à clé des automates, les fichiers de projet signés lorsque la plateforme le permet, ainsi que les fonctions de sécurité natives des protocoles déjà présentes dans votre parc installé.
L'avis tranché du praticien. Un zéro confiance qui s'arrête au niveau 3, c'est du zéro confiance TI placé devant la TO. Les attaques qui modifient les résultats physiques se produisent aux niveaux 1 et 2.
Le point de vue de l'organisme de normalisation. Commencer là où la technologie fonctionne est une approche honnête et progressive. Le guide devrait définir des résultats attendus de zéro confiance pour les appareils qui ne peuvent pas s'authentifier, afin que l'expression ait un sens sous la DMZ.
9. Surveillance et détection
Dans l'ébauche. La section 4.3 ajoute la journalisation des appareils et des services, la synchronisation de l'heure, l'établissement d'une base de référence du réseau, le renseignement sur les menaces et les nouvelles capacités de détection.
Normes connexes. La norme NERC CIP-015-1 sur la surveillance de la sécurité des réseaux internes, approuvée par la Federal Energy Regulatory Commission (FERC) en 2025; MITRE ATT&CK for ICS; le NIST IR 8428 sur la criminalistique numérique et la réponse aux incidents en TO; le Precision Time Protocol IEEE 1588 et NTP pour l'heure.
Conseils techniques. Établissez une base de référence par conduit plutôt que pour l'ensemble du réseau. Déclenchez d'abord des alertes sur les actions d'ingénierie : chargements de programme, changements de mode, mises à jour de micrologiciel, nouvelles stations maîtresses et nouveaux codes de fonction de protocole. Corrélez ces alertes avec les bons de travail et les permis de travail, afin qu'un changement approuvé soit fermé automatiquement et qu'un changement non approuvé ressorte. Réglez les sources de temps avant de bâtir la corrélation, car des preuves dont l'horodatage dérive ne tiendront pas dans une enquête.
L'avis tranché du praticien. Une alerte sans le contexte du bon de travail, c'est du bruit. Intégrer les opérations à la détection constitue le programme de détection lui-même, et c'est la partie que les outils offrent rarement.
Le point de vue de l'organisme de normalisation. L'établissement d'une base de référence et la synchronisation de l'heure sont nouveaux et précis. Le guide pourrait ajouter une courte liste d'événements TO à forte valeur, rattachés à ATT&CK for ICS, comme point de départ.
10. Réponse aux incidents, rétablissement et solutions de repli analogiques
Dans l'ébauche. Les sections 4.4 et 4.5 couvrent la réponse et le rétablissement, en donnant la priorité à la sécurité des personnes et à l'environnement avant le redémarrage. La section 5.4 ajoute la tolérance aux pannes, la redondance, les solutions de repli analogiques et la dégradation progressive vers l'exploitation manuelle.
Normes connexes. NIST SP 800-61r3 (2025, alignée sur le CSF 2.0); NIST IR 8428; CEI 62443-2-1; la CCE de l'INL; les procédures d'intervention d'urgence et de gestion de la sécurité des procédés du site.
Conseils techniques. Conservez hors ligne des copies vérifiées de la logique des automates, des configurations et des images système, et restaurez-les sur du matériel représentatif à intervalle fixe. Décidez à l'avance qui a l'autorité d'isoler un réseau d'usine et dans quelles conditions. Exercez l'exploitation manuelle avec des hypothèses d'effectifs réalistes, y compris le quart de nuit. Rédigez les critères de redémarrage avec les opérations, afin que le procédé ne reprenne qu'après un examen de sécurité portant sur l'intégrité des instruments et de la logique.
L'avis tranché du praticien. Une exploitation manuelle qu'on n'a pas exercée depuis des années est une hypothèse, pas un plan de rétablissement. Les personnes qui savaient conduire le procédé à la main partent à la retraite.
Le point de vue de l'organisme de normalisation. La dégradation progressive figure désormais comme objectif de conception, ce qui renforce la position des ingénieurs qui la demandent dès l'étape du projet. Le guide devrait ajouter des attentes quant à la fréquence des essais et au niveau de compétence.
11. Chaîne d'approvisionnement, SBOM et intégrité des micrologiciels
Dans l'ébauche. La section 3.3 traite de la sélection des fournisseurs, de la définition des pratiques exigées des fournisseurs et de la gestion des risques tout au long du cycle de vie des produits. Selon les analyses secondaires, les nomenclatures logicielles et matérielles (SBOM, HBOM) ainsi que les micrologiciels signés y sont mentionnés.
Normes connexes. La CEI 62443-4-1 (développement sécuritaire des produits) et la CEI 62443-2-4 (exigences pour les fournisseurs de services); les éléments minimaux de SBOM de la CISA et leur projet de mise à jour de 2025; le Vulnerability Exploitability eXchange (VEX); les formats CycloneDX et SPDX; le cadre HBOM de la CISA; les orientations Secure by Demand de la CISA à l'intention des propriétaires et exploitants de TO (janvier 2025); NERC CIP-013; le règlement européen sur la cyberrésilience (CRA), dont les obligations de déclaration s'appliquent depuis le 11 septembre 2026.
Conseils techniques. Exigez une SBOM et un VEX à la livraison, des micrologiciels signés avec une gestion des clés documentée, des dates de fin de soutien publiées et un engagement de divulgation des vulnérabilités assorti de délais de réponse. Validez un échantillon des micrologiciels livrés par analyse binaire pour confirmer que la SBOM reflète ce qui est réellement livré. Inscrivez au contrat les conditions d'accès à distance, la propriété des données et les obligations de livraison des correctifs, car l'étape de l'approvisionnement est le seul moment où l'on dispose d'un véritable levier.
L'avis tranché du praticien. Une SBOM est une déclaration du fournisseur, alors que le binaire est la preuve. Un propriétaire-exploitant ne peut pas agir sur la SBOM d'un automate vieux de quinze ans sans aide, et l'ébauche n'explique pas encore à quoi cette aide ressemble.
Le point de vue de l'organisme de normalisation. Le NIST ne peut pas imposer de comportement aux fournisseurs, mais il peut fixer des attentes en matière d'approvisionnement que les acheteurs fédéraux reprendront dans leurs contrats. Un contenu minimal d'attestation clairement défini rendrait ces attentes exécutoires dès la signature du contrat.
12. Infonuagique, IIoT et gouvernance des données
Dans l'ébauche. La section 2.4.6 décrit les modèles de télémétrie vers le nuage, de passerelle en périphérie et d'accès à distance, en abordant la responsabilité partagée, la disponibilité, la gouvernance des données, les frontières réseau et le cycle de vie des appareils. Elle précise que les fonctions de sécurité, de protection et de commande à contrainte temporelle devraient généralement pouvoir fonctionner localement.
Normes connexes. Les publications NIST SP 800-213 et IR 8228 pour l'Internet des objets; le modèle de maturité en sécurité de l'Industry IoT Consortium; les orientations de la CISA et de ses partenaires internationaux sur la connectivité sécuritaire des TO; les exigences de conduits de la CEI 62443 pour les connexions externes.
Conseils techniques. Inscrivez l'exploitation locale des fonctions de sécurité et de commande comme exigence dans le devis d'achat, avec une solution de repli testée en cas de perte du nuage ou du réseau étendu. Utilisez uniquement des connexions sortantes depuis un courtier en périphérie situé dans la DMZ. Inscrivez au contrat la propriété, la résidence, la conservation et la suppression des données avant le déploiement. Faites l'inventaire, sur le site, des modems cellulaires que des fournisseurs ont installés sans prévenir personne.
L'avis tranché du praticien. Le mot « généralement » ne devrait pas s'appliquer à une fonction de sécurité. Le paragraphe sur la gouvernance des données est un premier pas bienvenu vers la souveraineté de l'exploitant sur ses données, mais le sujet mérite plus d'un paragraphe.
Le point de vue de l'organisme de normalisation. Les orientations du NIST évitent le langage contraignant, mais elles peuvent affirmer, sans réserve, que les fonctions de sécurité ne devraient pas dépendre de services externes.
13. Cryptographie post-quantique
Dans l'ébauche. La section 4.2.2.2.1 invite les organisations à se pencher sur la cryptographie post-quantique (PQC), compte tenu de la durée de vie de plusieurs décennies des actifs TO.
Normes connexes. Les normes FIPS 203, 204 et 205 (2024); le NIST IR 8547 (ébauche) sur le calendrier de transition, qui propose de déconseiller les algorithmes vulnérables aux ordinateurs quantiques d'ici 2030 et de les interdire d'ici 2035; la suite CNSA 2.0 de la NSA.
Conseils techniques. Faites l'inventaire des endroits où la cryptographie existe réellement dans le parc TO : signature des micrologiciels, RPV, certificats OPC UA, accès à distance et ICP. Exigez l'agilité cryptographique lors de l'achat de tout nouvel actif. Ne faites pas passer une mise à niveau PQC des installations existantes avant l'inventaire, la segmentation et le contrôle des accès.
L'avis tranché du praticien. La plupart des équipements TO installés n'ont aucune cryptographie à migrer. C'est pour les clés de signature des micrologiciels que la PQC compte d'abord, car une mise à jour falsifiée constitue une compromission durable.
Le point de vue de l'organisme de normalisation. Soulever la question de la PQC dès maintenant est justifié pour de l'équipement qui sera encore en service en 2045. La présenter comme une exigence d'approvisionnement la garde à sa juste mesure.
14. Profils sectoriels
Dans l'ébauche. De nouveaux profils couvrent les BACS, l'agroalimentaire, le transport ferroviaire de marchandises, les navires et les réseaux d'eau potable et d'eaux usées.
Normes connexes. BACS : les Unified Facilities Criteria (UFC) 4-010-06 et BACnet Secure Connect. Maritime : les exigences unifiées E26 et E27 de l'IACS pour les navires dont le contrat a été signé à partir de juillet 2024, la règle de cybersécurité de la Garde côtière américaine pour le système de transport maritime publiée en janvier 2025, et les lignes directrices de l'OMI sur la gestion des cyberrisques maritimes. Eau : les évaluations des risques et de la résilience exigées par l'America's Water Infrastructure Act de 2018 et les orientations de l'EPA. Ferroviaire : les directives de sécurité de la TSA. Agriculture : les orientations sur l'intégrité du GNSS et sur le positionnement, la navigation et la synchronisation (PNT).
Conseils techniques. Servez-vous du profil comme carte de départ, puis appliquez par-dessus les règles contraignantes du secteur. À bord des navires, alignez la documentation E26 et E27 sur l'inventaire des actifs embarqués, afin que les visites de classification et les opérations de sécurité s'appuient sur les mêmes dossiers. Dans les bâtiments, réglez la propriété du réseau BACS entre la gestion immobilière, les TI et le propriétaire avant la mise en service, et vérifiez que les identifiants par défaut ont été changés avant la remise des installations.
L'avis tranché du praticien. Les profils sont utiles, mais l'électricité, les pipelines, la chimie et la fabrication, soit le cœur du public de la 800-82, n'en reçoivent aucun.
Le point de vue de l'organisme de normalisation. Ces secteurs disposent de régimes dédiés et éprouvés. Les profils comblent des lacunes plutôt que de faire double emploi, et l'ébauche devrait le dire explicitement.
15. La superposition, le RMF et la présentation du guide
Dans l'ébauche. La superposition TO de la SP 800-53 rév. 5 (annexe E) et les orientations sur le RMF (annexe F) deviennent des documents distincts. Les annexes sur les menaces et sur les organismes deviennent des ressources Web.
Normes connexes. La SP 800-53 rév. 5 et sa version 5.2.0; les bases de référence de la SP 800-53B; la SP 800-37 rév. 2.
Conseils techniques. Gardez vos correspondances de mesures et vos preuves d'audit actuelles rattachées à la rév. 3 jusqu'à la publication de la rév. 4 définitive et de la superposition distincte. Notez la version exacte de toute ressource Web que vous citez.
L'avis tranché du praticien. La superposition est la partie que les organismes fédéraux et les auditeurs utilisent réellement. La sortir du guide laisse à celui-ci le rôle d'explication, tandis que les exigences se retrouvent dans un document qui n'a pas encore de date de publication.
Le point de vue de l'organisme de normalisation. Le découplage permet à la superposition de suivre les versions de la 800-53 sans rouvrir le guide. Demandez des versions numérotées et dotées d'un DOI pour chaque ressource Web, et la publication de la superposition en même temps que le guide définitif.
16. La rév. 4 explore-t-elle le risque ou le réduit-elle?
Dans l'ébauche. La section 3 met en place un registre des risques, des réponses aux risques et un cycle de vie de gestion des risques TO. La section 4.1.3 traite de l'évaluation des risques et des vulnérabilités à l'échelle des systèmes, y compris les répercussions sur la TO, la caractérisation des menaces et un tableau d'évaluation de la vraisemblance. Les sections 4 et 5 fournissent ensuite un vaste catalogue de mesures et de modèles d'architecture, et la section 2.3 plaide pour une approche axée sur les conséquences.
Notre évaluation. L'ébauche explore le risque à fond. Elle décrit les menaces, les vulnérabilités, les conditions favorables, les mesures et les architectures avec plus d'ampleur que toute révision précédente. Ce qu'elle fait moins bien, c'est les relier entre eux. On n'y trouve aucun cheminement complet qui part d'une conséquence pour les activités ou le procédé, mène aux quelques systèmes capables de la provoquer, puis aux chemins d'attaque qui atteignent ces systèmes, aux barrières qui les arrêtent et enfin aux preuves que ces barrières fonctionnent. Sans cette chaîne, un site qui lit le guide aura tendance à mettre en place les mesures les plus faciles à déployer plutôt que celles qui éliminent les pires conséquences. Le tableau de vraisemblance cadre aussi mal avec le discours axé sur les conséquences de la section 2.3 : pour les attaques ciblées contre la TO, les estimations de vraisemblance sont fragiles, et un registre qui s'y fie peut classer un scénario grave mais peu fréquent derrière un simple désagrément.
Normes connexes. Le NIST IR 8286D sur l'utilisation de la BIA pour prioriser les risques, et la SP 800-34 sur la planification de la continuité; la CJA de MITRE pour cartographier les dépendances de la mission; la TARA de MITRE pour choisir des contre-mesures contre des vecteurs d'attaque précis; la CCE de l'INL, dont les premières phases (priorisation des conséquences et analyse de systèmes de systèmes) couvrent un terrain semblable pour la TO; la CEI 62443-3-2 pour l'évaluation détaillée des risques de chaque zone et de chaque conduit; la PHA et la LOPA selon la CEI 61511; l'ISO/SAE 21434, qui emploie le même acronyme TARA pour l'analyse des menaces et l'évaluation des risques au niveau des produits, et qui s'avère utile pour évaluer ce que livre un fournisseur.
Ce qui l'améliorerait.
- Commencer par une BIA de l'exploitation, et non du parc TI. Pour chaque procédé ou service, consignez les répercussions sur la sécurité, l'environnement, la conformité réglementaire et les finances d'une perte ou d'une manipulation, la durée maximale d'interruption tolérable (DMIT), le délai de rétablissement visé (DRV) et la durée pendant laquelle le site peut fonctionner en mode manuel ou dégradé. Ces données déterminent quels systèmes méritent les mesures les plus poussées et fixent les cibles que les essais de rétablissement doivent atteindre.
- Cartographier les joyaux de la couronne. Utilisez la CJA, ou l'analyse de systèmes de systèmes de la CCE, pour remonter chaque fonction à fortes répercussions jusqu'aux automates, systèmes de sécurité, postes d'ingénierie, serveurs d'historique, réseaux et personnes dont elle dépend. Dans la plupart des installations, on obtient ainsi une courte liste, souvent quelques dizaines d'actifs, dont la compromission entraînerait les conséquences que la BIA a jugées les plus graves. Tout le reste compte encore, mais ne fixe pas la priorité.
- Appliquer la TARA à cette courte liste. Pour chaque joyau de la couronne, énumérez les vecteurs d'attaque réalistes en vous servant d'ATT&CK for ICS comme liste de contrôle, y compris l'accès à distance des fournisseurs, le plan de gestion, les supports amovibles et la chaîne d'approvisionnement. Évaluez-les selon les critères propres au site, choisissez les contre-mesures dans le catalogue de la rév. 4 et dans la superposition, et notez pourquoi chacune a été retenue et ce qu'elle coûte.
- Intégrer la cybersécurité au dossier de sécurité. Traitez un scénario cyber crédible comme une cause initiatrice lors de la revalidation PHA et LOPA, et ne comptez une barrière que si elle est indépendante des systèmes qu'un attaquant contrôlerait.
- Mesurer la réduction. Consignez le risque résiduel par scénario avant et après traitement, les résultats des essais de barrières, la proportion des conduits des joyaux de la couronne dont les règles sont appliquées, le délai de détection d'une action d'ingénierie non approuvée et la date du dernier exercice d'exploitation manuelle et de restauration. Définissez les événements qui imposent une réévaluation, comme un nouveau chemin d'accès à distance, la migration d'un système de commande ou une modification du procédé.
L'avis tranché du praticien. Telle qu'elle est rédigée, la rév. 4 est un excellent catalogue organisé selon les fonctions du CSF. Un catalogue explore le risque; une méthode de priorisation le réduit. Les sites qui progressent de façon mesurable sont ceux qui connaissent leurs joyaux de la couronne avant d'acheter quoi que ce soit.
Le point de vue de l'organisme de normalisation. Le NIST garde volontairement ses guides neutres quant aux méthodes, et l'IR 8286D relie déjà la BIA à la gestion des risques d'entreprise. Une courte annexe présentant un exemple complet pour un seul scénario, de la BIA aux joyaux de la couronne, puis à la TARA, à la barrière et à l'indicateur, montrerait la méthode sans l'imposer. Un ensemble minimal de preuves de réduction du risque donnerait aux auditeurs quelque chose de plus utile à vérifier que le nombre de mesures.
Le travail se fait sur le terrain
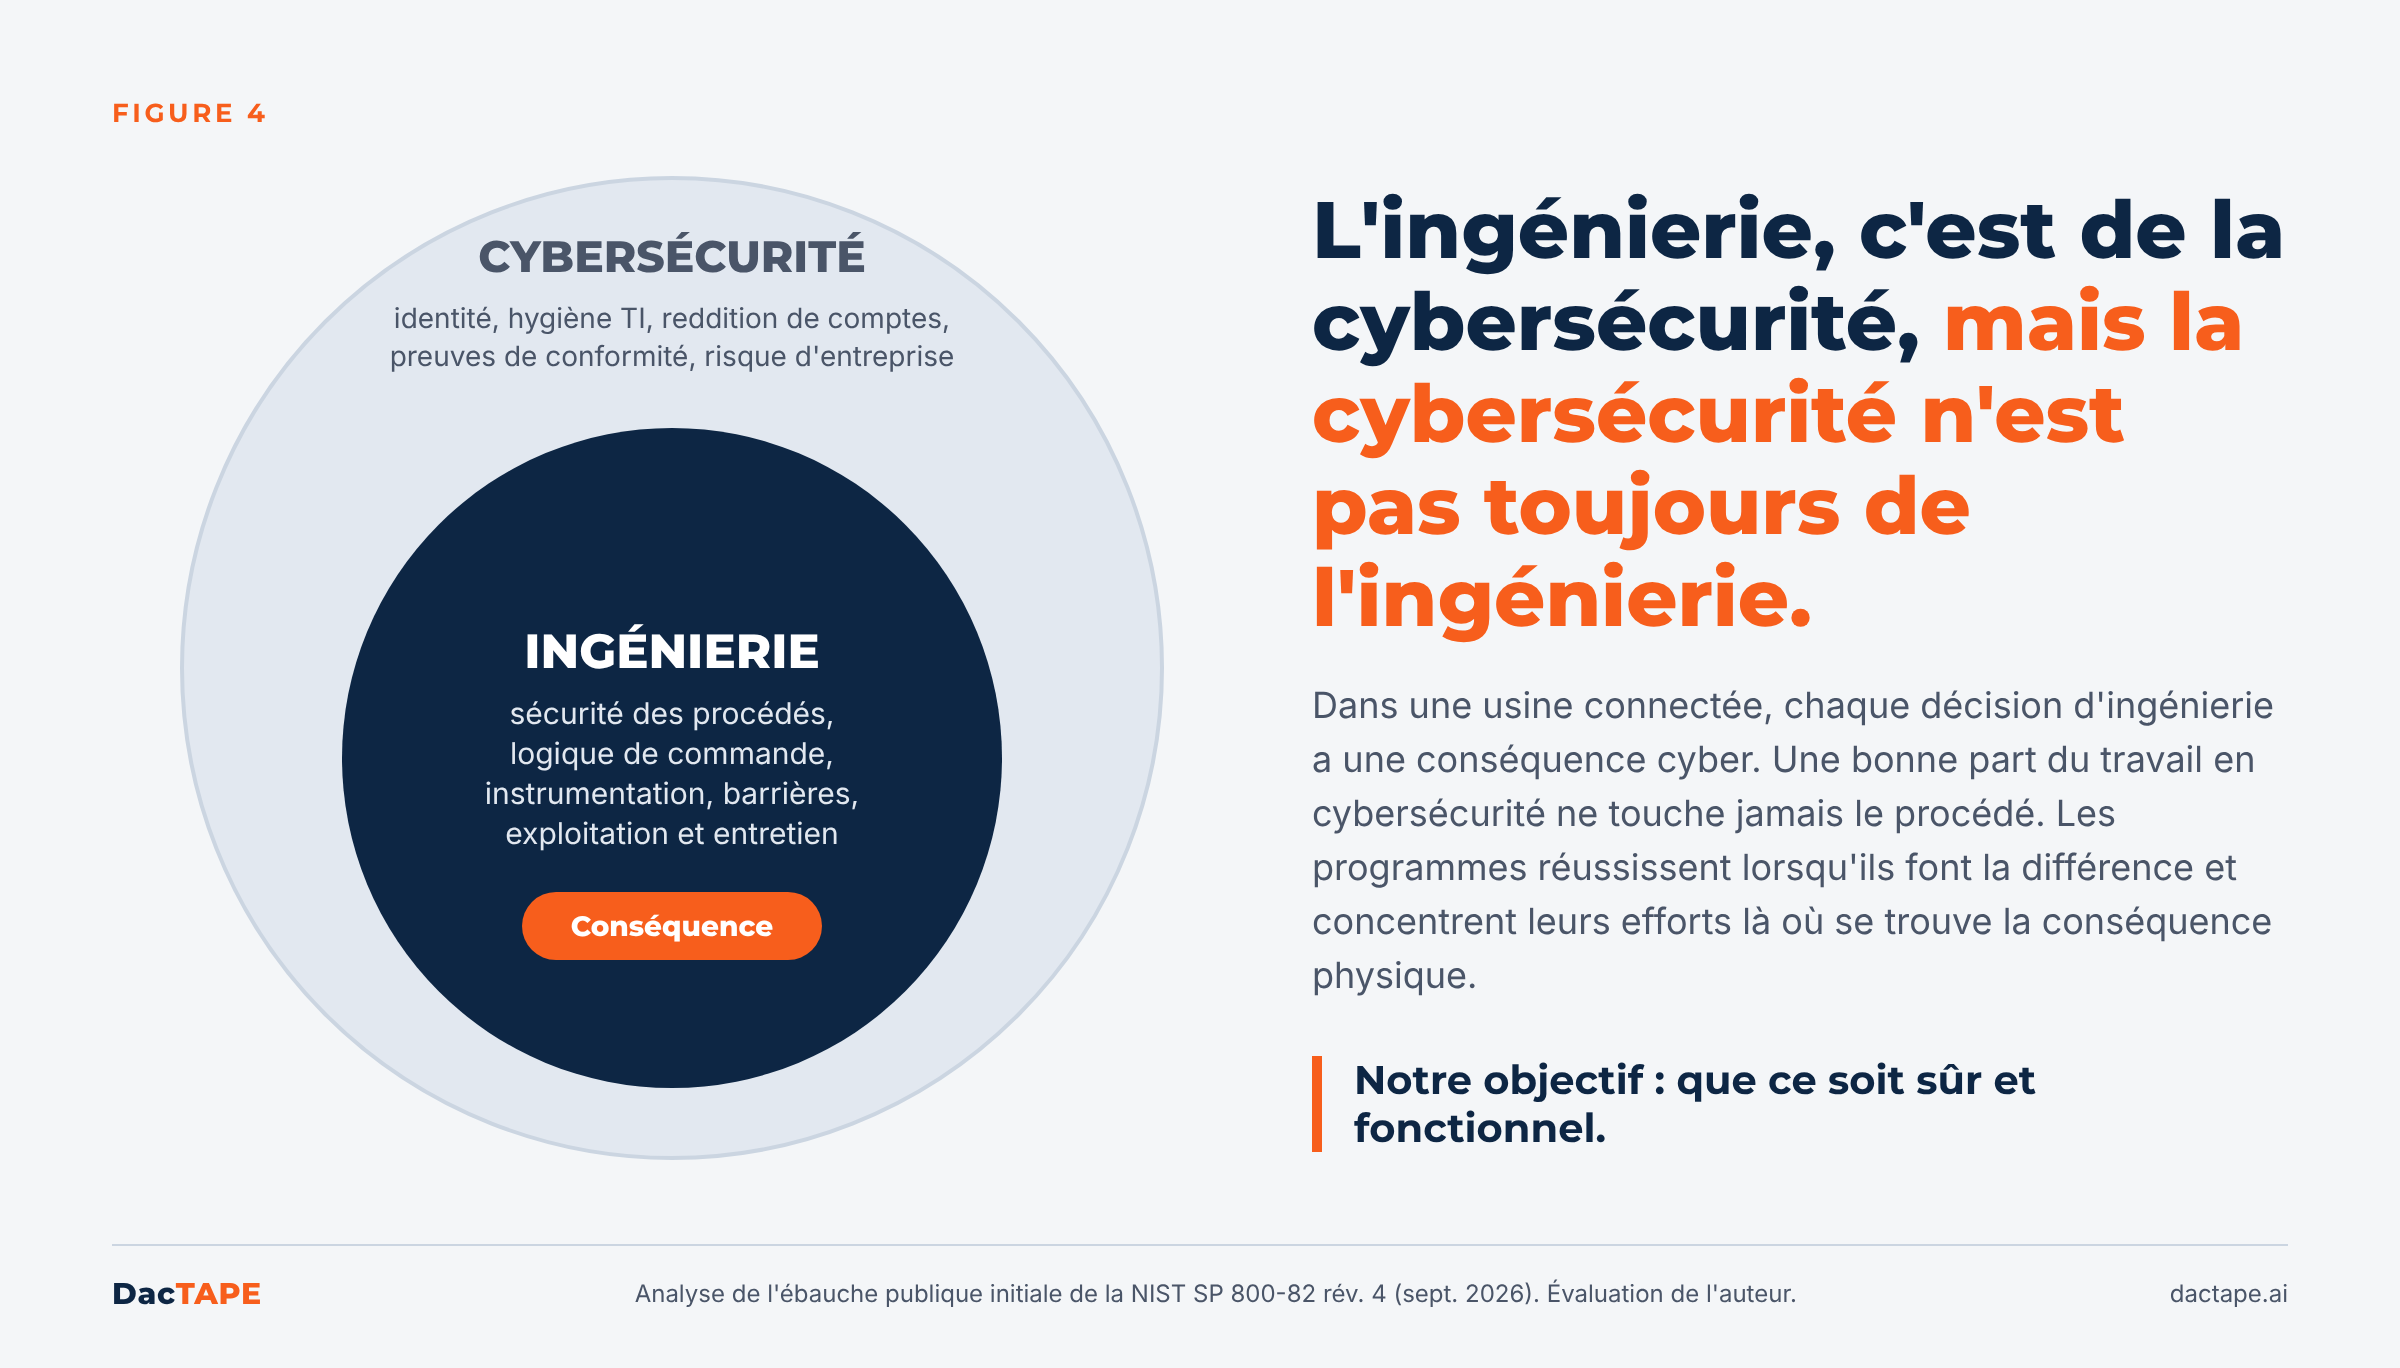
La rév. 4 est un meilleur guide que la rév. 3. Les commentaires et la rétroaction du public sur l'ébauche méritent d'être lus en parallèle, car ils apportent de l'information que le lecteur peut soupeser : des critiques réfléchies, des nuances, des cas limites, et les endroits où un site voudra suivre les orientations de près et ceux où il préférera s'en écarter. Après tout, il s'agit d'orientations, pas de paroles d'évangile. Une usine ne devient pas plus sûre parce qu'un guide a été révisé. La résilience d'un site dépend de choses concrètes : l'inventaire correspond-il à ce qui se trouve dans l'armoire, la session à distance du fournisseur a-t-elle été approuvée par l'opérateur de quart, l'alerte sur un chargement de logique a-t-elle été rapprochée d'un bon de travail, et quelqu'un a-t-il conduit le procédé à la main cette année?
L'ingénierie, c'est de la cybersécurité, mais la cybersécurité n'est pas toujours de l'ingénierie. Une règle de pare-feu, un constat ou un score de conformité n'a de valeur que s'il garde le procédé sûr et fonctionnel. Le travail de sécurité doit donc s'inscrire dans la routine d'exploitation quotidienne, soit les tournées, les permis de travail, les fenêtres d'entretien et les arrêts planifiés, au lieu d'arriver comme un programme distinct avec son propre calendrier.
La place de DacTAPE
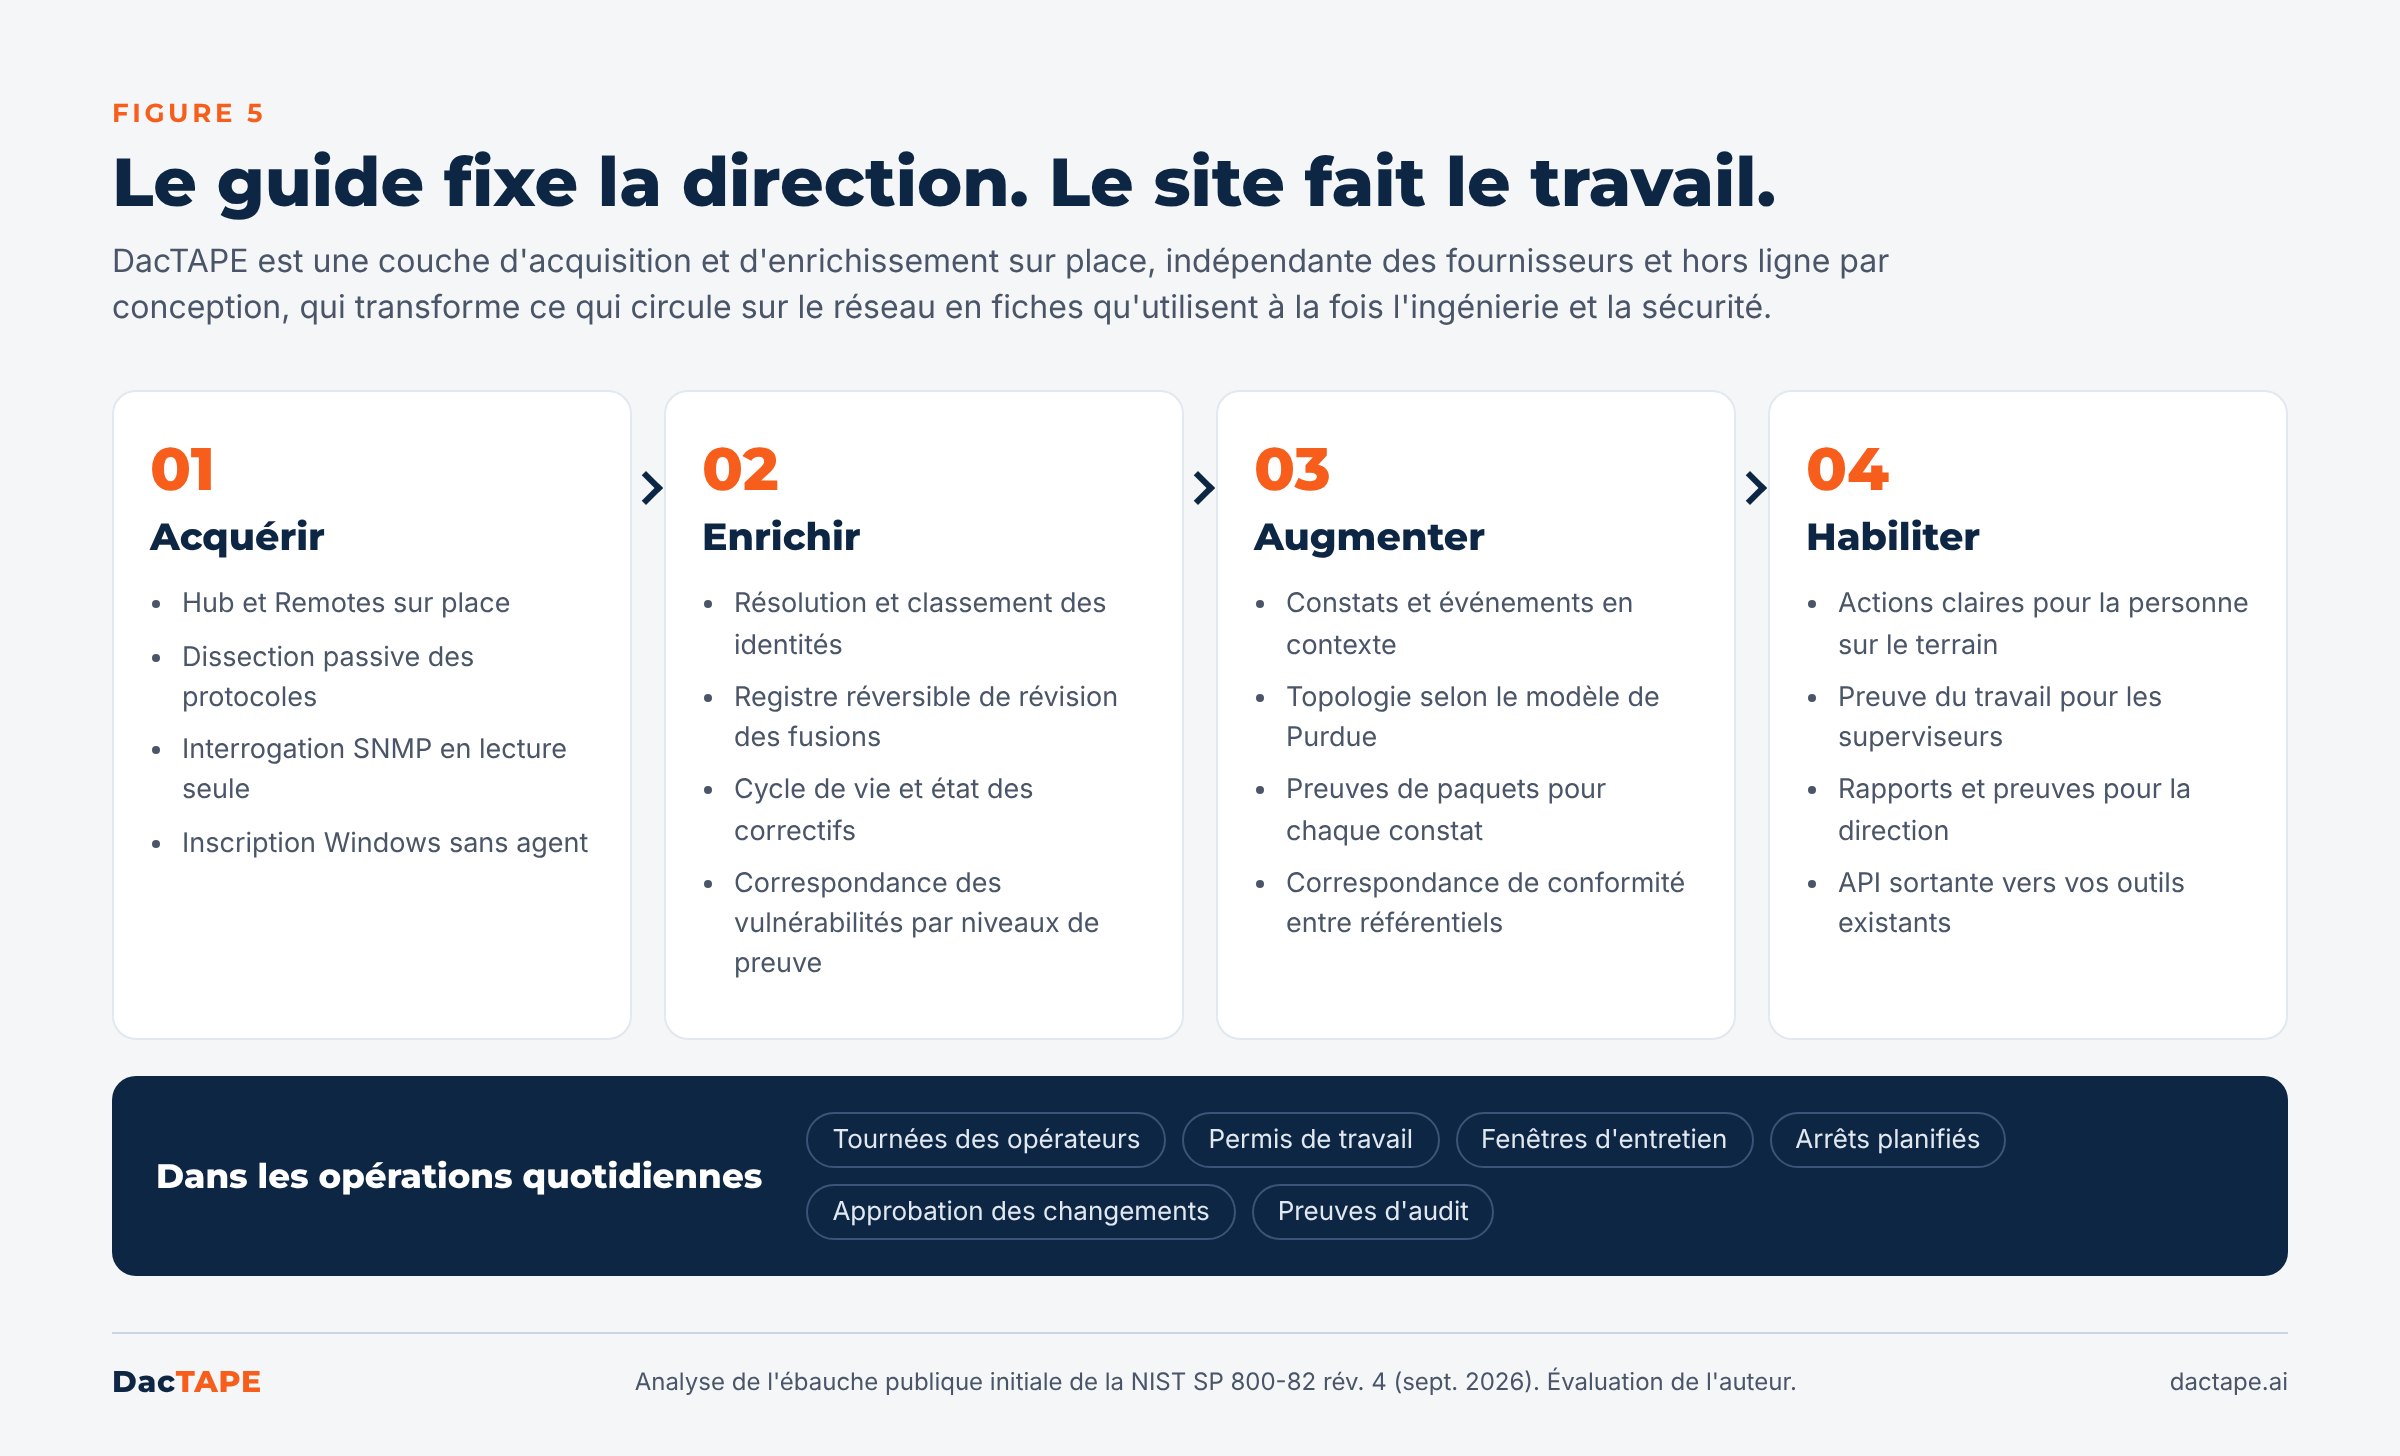
Les Jumeaux numériques, l'analytique et le reste du programme de numérisation supposent tous une chose que la plupart des sites n'ont pas encore : un portrait exact et mis en contexte de ce qui est installé, de la façon dont tout est relié et de ce que chaque élément fait. DacTAPE est la couche fonctionnelle qui précède le Jumeau numérique. Elle fonctionne sur place, au site, et accomplit trois tâches au même endroit : le travail de cybersécurité, l'inventaire des actifs et la mise en contexte qui relie les deux au procédé.
Une acquisition qui ne perturbe pas le procédé. Un Hub et ses Remotes recueillent les données par dissection passive des protocoles, par interrogation SNMP en lecture seule et par inscription Windows sans agent, sans toucher à la logique des automates. Lorsqu'un site possède déjà un outil de surveillance ou un ancien projet d'inventaire resté isolé dans son propre silo, cet investissement devient une source de données plutôt qu'une perte. La plateforme est indépendante des fournisseurs : un terminal qui compte six fournisseurs différents obtient une seule vue, et non six.
Un inventaire auquel l'ingénierie et la sécurité font toutes deux confiance. La résolution d'identité et une révision réversible des fusions regroupent ce que montre le réseau en une seule fiche par actif, chaque fusion étant comptabilisée et annulable. Chaque fiche porte les attributs qui comptent sur le terrain : fournisseur, modèle, micrologiciel, état du cycle de vie et des correctifs, position dans la topologie et équipements avec lesquels l'actif communique. La correspondance des vulnérabilités est présentée par niveaux de preuve, de sorte que le tri part de ce qui est réellement installé et accessible, plutôt que d'une liste de CVE.
Un contexte qui relie les événements entre eux. Un constat isolé, c'est du bruit. DacTAPE rattache les constats et les événements à l'actif, à sa place dans une topologie fondée sur le modèle de Purdue et aux preuves de paquets qui les appuient, avec des alertes fondées sur le contexte. Le chef électricien en mer, l'ingénieur TO, l'auditeur et le centre des opérations de sécurité (SOC) à distance consultent la même fiche et voient les mêmes preuves. Le résultat n'a pas à être strictement cyber : les mêmes données servent au diagnostic, aux procédures d'exploitation normalisées et à la conformité.
Conçu pour les personnes qui y travaillent. L'interface s'adresse d'abord à la personne qui fait le travail, dans le vocabulaire du métier, avec des actions claires et une preuve du travail accompli visible par ses superviseurs. La direction obtient l'état d'avancement, des rapports et des preuves de conformité à partir des mêmes fiches, mises en correspondance avec plusieurs référentiels, et une API sortante alimente les outils que le site utilise déjà. L'appareil est hors ligne par conception et n'établit aucune connexion sortante, sauf si vous choisissez d'en configurer une.
Quel que soit le référentiel qu'apporte votre auditeur, le site a besoin de la même base : un portrait exact de ce qui est installé, de ce que chaque élément fait dans le procédé et de ce qui a changé. C'est aussi sur ce portrait que reposera tout futur Jumeau numérique. Notre objectif : que ce soit sûr et fonctionnel.
Parlons-en. Que vous commentiez la rév. 4, que vous prépariez un examen 62443 ou CIP, ou que vous vouliez simplement un inventaire que vos ingénieurs utiliseront vraiment, écrivez-nous à www.dactape.ca.
Sources : NIST SP 800-82 rév. 4, ébauche publique initiale; rév. 4, appel à commentaires préalable; NIST SP 800-82 rév. 3.