Des conseils sans bingo de mots à la mode, appuyés par une plateforme qui règle de vrais problèmes et renforce les ressources sur le site.
La plupart des programmes de sécurité des technologies opérationnelles (TO) sont jugés sur les documents qu'ils produisent, alors que l'usine, le navire ou le pipeline est jugé sur sa capacité à continuer de fonctionner. Ces deux mesures s'éloignent rapidement l'une de l'autre. Un site peut détenir une évaluation des risques à jour, un cadre de contrôles bien arrimé et un ensemble de politiques approuvées, sans pouvoir dire avec certitude quels automates sont sur le réseau cette semaine, quel micrologiciel ils exécutent ou qui a modifié une configuration mardi dernier.
Chez DacTAPE, nous partons du plancher de l'usine pour remonter. Des normes comme ISA/IEC 62443, ISO/IEC 27001 et le règlement européen sur la cyberrésilience (CRA) sont importantes, mais elles n'ont de valeur que si les preuves qui les appuient proviennent des systèmes eux-mêmes et si le travail s'intègre au quotidien des personnes qui les exploitent. Notre objectif est d'abord de garder les opérations sûres et fonctionnelles, puis de laisser la conformité en découler.
Ce que vivent les propriétaires d'actifs
Les problèmes que nous rapportent les exploitants, les fabricants d'équipement d'origine (FEO) et les intégrateurs sont les mêmes dans le pétrole et le gaz, le secteur maritime, les services publics et la fabrication. Très peu d'entre eux tiennent à l'absence d'un produit.
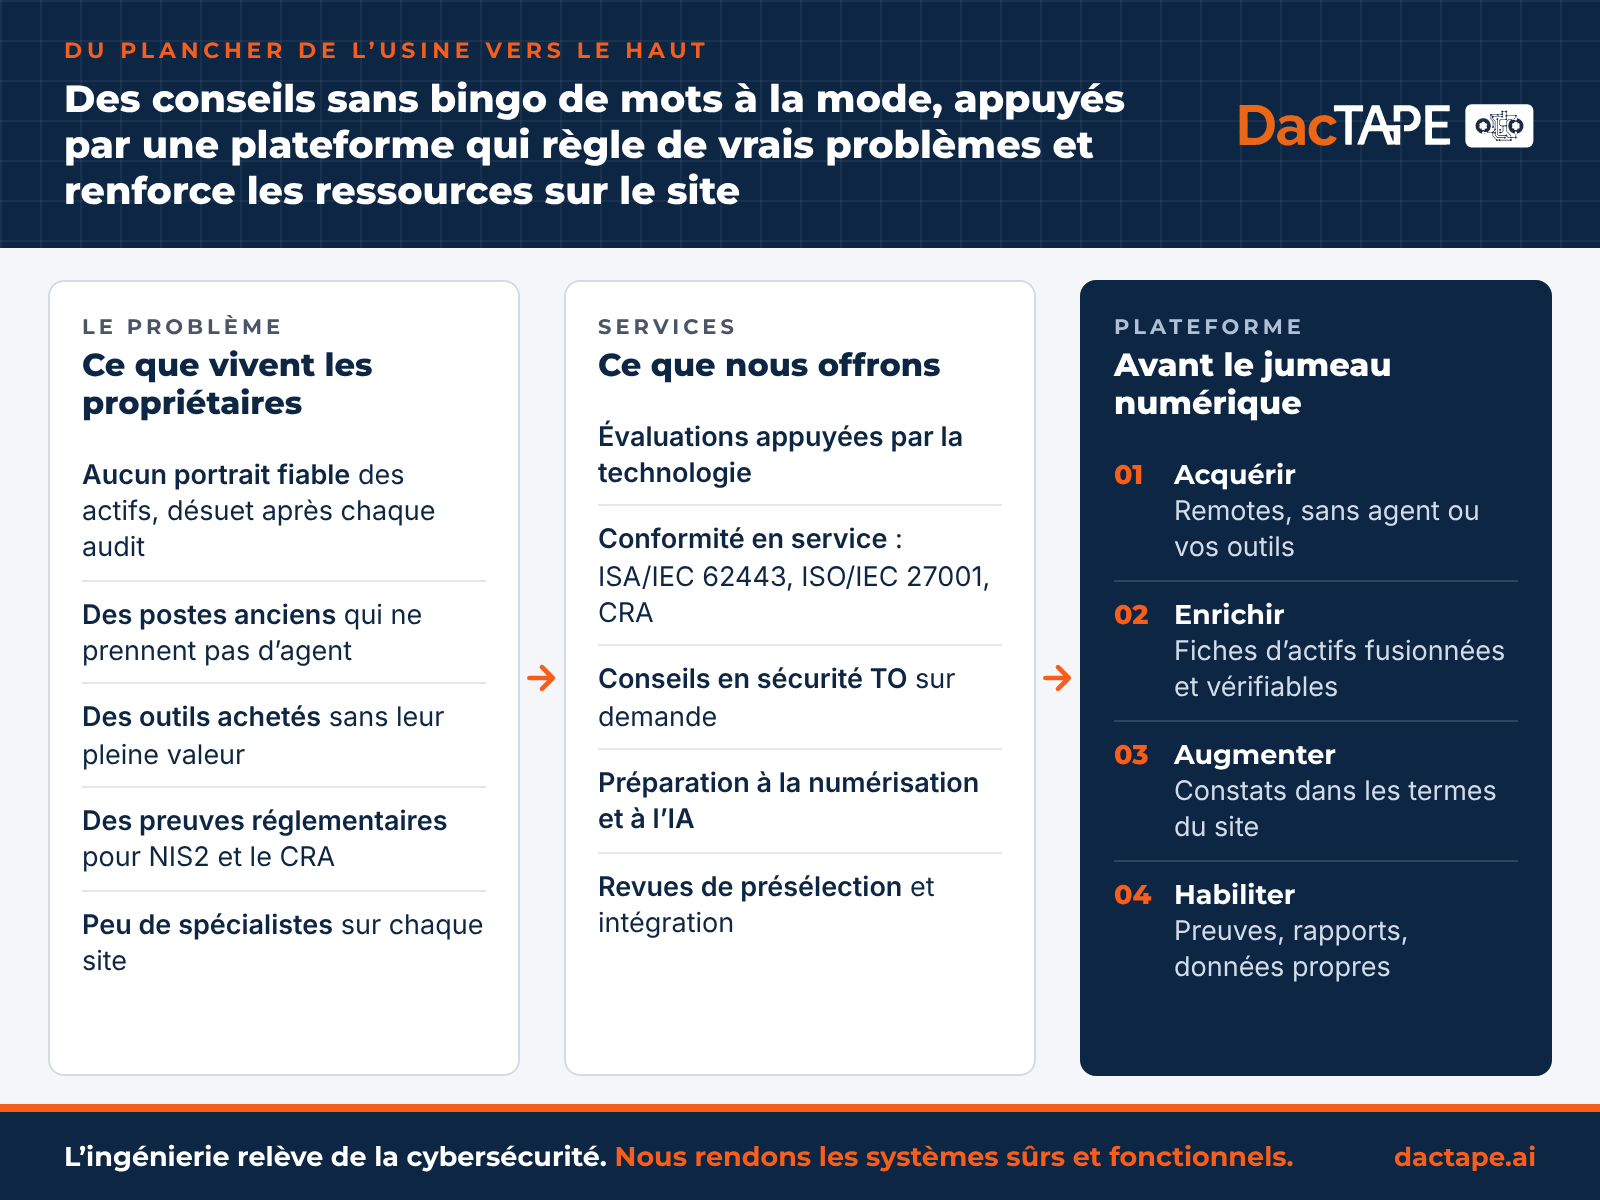
- Aucun portrait fiable des actifs. Les inventaires vivent dans des chiffriers, des dessins d'ingénierie et la mémoire d'un technicien d'expérience. Ils sont désuets le lendemain de l'audit, et personne n'est chargé de les tenir à jour.
- Des postes anciens auxquels personne ne veut toucher. De vieux postes d'ingénierie et des interfaces humain-machine (IHM) sous Windows font tourner des procédés critiques, ne peuvent pas recevoir d'agent et ne sont souvent plus soutenus par leur fournisseur. Ce sont aussi les postes les plus susceptibles d'être exposés.
- Des outils achetés qui ne donnent pas leur pleine valeur. Bien des sites ont déjà payé pour une plateforme de surveillance ou un balayeur de vulnérabilités. Les données restent en silo, les alertes manquent de contexte d'usine et l'équipe n'a pas les heures nécessaires pour les ajuster.
- Une pression réglementaire plus rapide que les budgets. Les exigences de NIS2 envers les fournisseurs, le CRA pour les fabricants et les questionnaires de sécurité des clients demandent tous des preuves que l'organisation ne peut pas encore produire sans des semaines de travail manuel.
- Des conseils qui ne résistent pas au terrain. Les grandes évaluations produisent de longs rapports rédigés pour la salle du conseil. L'électricien en mer ou l'ingénieur de contrôle à l'usine reçoit une liste de constats sans première étape claire.
- Des projets de numérisation et d'IA bâtis sur des données faibles. Les projets de jumeau numérique et d'intelligence artificielle (IA) supposent des données d'actifs et de procédés propres et enrichies. La plupart des organisations n'ont pas cette base, et l'écart apparaît une fois l'investissement engagé.
- Peu de spécialistes disponibles. Les praticiens expérimentés en sécurité TO sont rares. Les petits propriétaires d'actifs ne peuvent pas justifier une embauche à temps plein, et les grands ne peuvent pas doter chaque site.
Pourquoi DacTAPE existe
J'ai grandi entouré de gens qui faisaient tourner des bateaux de pêche, des camps de bûcherons, des plateformes et des petites villes. Au cours de ma carrière, j'ai travaillé sur l'un des premiers pare-feu industriels largement reconnus, j'ai conçu l'un des premiers systèmes de détection d'intrusion industriels, j'ai fait de la recherche en gestion globale des actifs et j'ai passé des années en analyse binaire, en sécurité de la chaîne d'approvisionnement et en tests d'intrusion. La leçon que j'en tire, c'est que notre industrie aborde souvent la cybersécurité à l'envers. La technologie doit servir les personnes qui possèdent, exploitent et entretiennent ces systèmes, et un bon service signifie encore ce que voulait dire une poignée de main. Une entreprise grandit en investissant dans ses gens, ses installations et ses produits, et nous comptons mériter notre croissance de la même façon : en étant d'abord utiles à nos clients.
fondateur et architecte en chef
Cette vision guide notre façon de travailler. Nous offrons des conseils d'expérience à coût raisonnable, même lorsqu'un client n'est pas prêt à acheter toutes les fonctionnalités, et nous préférons régler un vrai problème sur un site plutôt que vendre un programme qui paraît bien sur une diapositive.
Des services-conseils qui partent de ce que vous possédez déjà
Nos services visent à tirer parti des outils, des données et des personnes qu'un client a déjà avant de recommander quoi que ce soit de nouveau. Un mandat typique commence par une courte discussion de cadrage et une évaluation appuyée par la technologie, puis ne va que jusqu'où l'analyse de rentabilité le justifie.
- Évaluations appuyées par la technologie - Un portrait actuel et fondé sur des preuves des actifs, de l'exposition et des priorités, adapté à l'entreprise plutôt qu'à une méthode figée.
- Audit et soutien de conformité en service - Analyse des écarts et preuves continues pour ISA/IEC 62443, ISO/IEC 27001 et le CRA, sans embaucher une ressource de conformité à temps plein.
- Services-conseils en sécurité TO et en numérisation - Un praticien d'expérience disponible pour les questions d'architecture, les incidents et les décisions de feuille de route.
- Préparation à la numérisation et à l'IA - Conception des données et du corpus, arrimage des processus, intégrations, définition des rôles et feuille de route d'investissement et de déploiement.
- Revues de présélection de produits et d'appareils - Essais indépendants, coût total de possession et mesures compensatoires avant qu'un achat soit engagé.
- Intégration de sources de données et de produits - Les données de surveillance, de balayage et d'historiens existantes sont reliées pour être utilisées, et non seulement stockées.
- Analyse des risques liés aux tiers - Un regard pratique sur les risques liés aux fournisseurs et aux FEO, aligné sur les attentes de NIS2 envers la chaîne d'approvisionnement.
- Recherche et projets spéciaux - Des travaux techniques ciblés lorsqu'il n'existe pas de réponse toute faite.
Là où la plateforme appuie les conseils
La plupart des équipes sur le site sont déjà débordées, et un rapport de constats alourdit leur charge. Lorsqu'un client veut de l'aide pour ce travail, la plateforme DacTAPE prend en charge la collecte, le rapprochement et la production de rapports sur les actifs qui leur reviendraient autrement, et libère les ingénieurs pour les problèmes qui demandent leur jugement. C'est la couche fonctionnelle qui précède le jumeau numérique : elle acquiert et enrichit les données sur les actifs pour que les opérations, la sécurité, la conformité et les futurs projets d'IA puissent tous s'appuyer sur la même source fiable.
- Acquérir. Recueillir les données sur les actifs et le réseau en perturbant le moins possible les activités, au moyen des Remotes DacTAPE, d'une collecte sans agent qui rejoint les anciens postes Windows, ou d'un outil de surveillance que le client possède déjà.
- Enrichir. Fusionner les doublons, établir l'identité des actifs et ajouter du contexte comme le cycle de vie, l'état des correctifs et les vulnérabilités connues, avec un historique vérifiable de chaque changement.
- Augmenter. Transformer cet inventaire en constats, en topologie et en alertes qui ont du sens pour un ingénieur, dans les termes que le site utilise déjà.
- Habiliter. Produire des preuves de conformité, des rapports et des états d'avancement pour la direction, ainsi qu'une base de données propre pour les projets de jumeau numérique et d'IA lorsque l'organisation est prête.
La plateforme est installée dans vos locaux et fonctionne avec l'équipement de tous les fournisseurs, de sorte que les données d'exploitation sensibles restent chez le propriétaire d'actifs. L'interface est conçue d'abord pour la personne qui fait le travail, qu'il s'agisse d'un ingénieur de contrôle, d'un auditeur ou d'un analyste dans un centre des opérations de sécurité (COS) à distance, et elle fournit à ses gestionnaires une trace du travail accompli sans effort de rédaction supplémentaire. DacTAPE est offert en français et en anglais.
L'ingénierie relève de la cybersécurité, mais la cybersécurité ne relève pas toujours de l'ingénierie. Notre objectif est de rendre les systèmes sûrs et fonctionnels.
Commencez par un site
Nous accueillons cette année un nombre limité de partenaires de conception : des propriétaires d'actifs, des FEO et des intégrateurs au Canada (y compris au Québec), aux États-Unis et en Europe qui veulent des résultats concrets, apprécient un service franc et sont prêts à façonner le produit avec nous. La première étape est une évaluation ciblée d'un seul site ou système, avec des constats sur lesquels votre équipe peut agir dès la semaine suivante.
Parlez-nous d'un site, d'une échéance de conformité ou d'un outil qui ne livre pas la marchandise, et nous vous dirons franchement si nous pouvons vous aider.
Ou écrivez-nous sur LinkedIn. Formulaire de contact sur www.dactape.ai